Author: Đurić Saša

Xenomorph 0

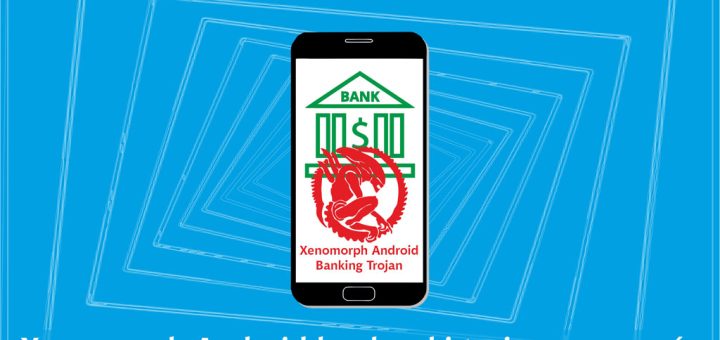
Xenomorph Android bankarski trojanac se vraća

Xenomorph Android bankarski trojanac se vraća sa novom varijantom označenom kao Xenomorph.C. Treća generacija Sigurnosni istraživači kompanije ThreatFabric su primijetili da zlonamjerni akteri koji se kriju iza naziva Hadoken Security Group reklamiraju novu verziju...
Fortinet ispravlja 0

Fortinet ispravlja kritičnu ranjivost

Fortinet ispravlja kritičnu ranjivost bafera u nekoliko verzija FortiOS-a i FortiProxy-a. Ranjivost bi mogla omogućiti napadaču da izvrši pokretanje proizvoljnog kôda ili onemogući pristup korisničkom interfejsu, što bi moglo ugroziti korisnike. Ranjivost Ranjivost je...

HiatusRAT 0

HiatusRAT napada DrayTek rutere

HiatusRAT napada poslovne orijentisane rutere  koji podržavaju VPN povezivanje, otkrio je Black Lotus Labs sigurnosni tim kompanije Lumen Technologies. Uvod Istraživači su otkrili napredni zlonamjerni softver koji pretvara poslovne rutere u uređaje za špijuniranje...

BlackLotus zaobilazi Windows Secure Boot 0

BlackLotus zaobilazi Windows Secure Boot

Zlonamjerni softver BlackLotus zaobilazi Windows Secure Boot mehanizam zaštite ugrađen u Unified Extensible Firmware Interface – UEFI na potpuno ažuriranom Windows 11 operativnom sistemu. UEFI i Secure Boot Sigurnosno istraživači kompanije ESET su otkrili...

LastPass napadnut 0

LastPass napadnut preko kućnog računara zaposlenog

Kompanija LastPass ja napadnuta preko kućnog računara zaposlenog, stoji u objavi ove kompanije, a sumnja se na istog napadač koji je prošle godine imao pristup korisničkim podacima uskladištenim na kompromitovanom skladištu u oblaku. Organizacija...

Skenirati vise Exchange server objekata 0

Skenirati više Exchange server objekata

Kompanija Microsoft preporučuje skeniranje više Exchange server objekata u potrazi za virusima i drugim zlonamjernim prijetnjama. U objavi ove sedmice, kompanija Microsoft preporučuje administratorima da sada u skeniranje uključe privremene ASP.NET i Inetsrv mape,...

MyloBot Botnet napada hiljade Windows sistema 0

MyloBot Botnet napada hiljade Windows sistema

MyloBot Botnet je napredna mreža zaraženih uređaja pod kontrolom zlonamjernih aktera, koji uspješno inficiraju brojne korisničke uređaje. MyloBot Botnet je primarno orijentisan ka zemljama kao što su Indija, Sjedinjene Američke Države, Indonezija i Iran,...