GhostProfile tiho ugrožava sigurnost internet pregledača na macOS
GhostProfile, novootkriveni zlonamjerni softver za operativni sistem macOS, tajno preslikava profile internet pregledača radi preuzimanja kontrole nad aktivnim sesijama pokretanjem skrivenih kopija aplikacija Chrome ili Firefox, otkriva kompanija Moonlock Lab. Ovaj zlonamjerni softver koristi tehniku kojom prikriva aktivnosti na daljinu bez preslikavanja ekrana žrtve, pri čemu iskorištava ukradene kolačiće i podatke o trenutnoj vezi radi neovlaštenog pristupa.
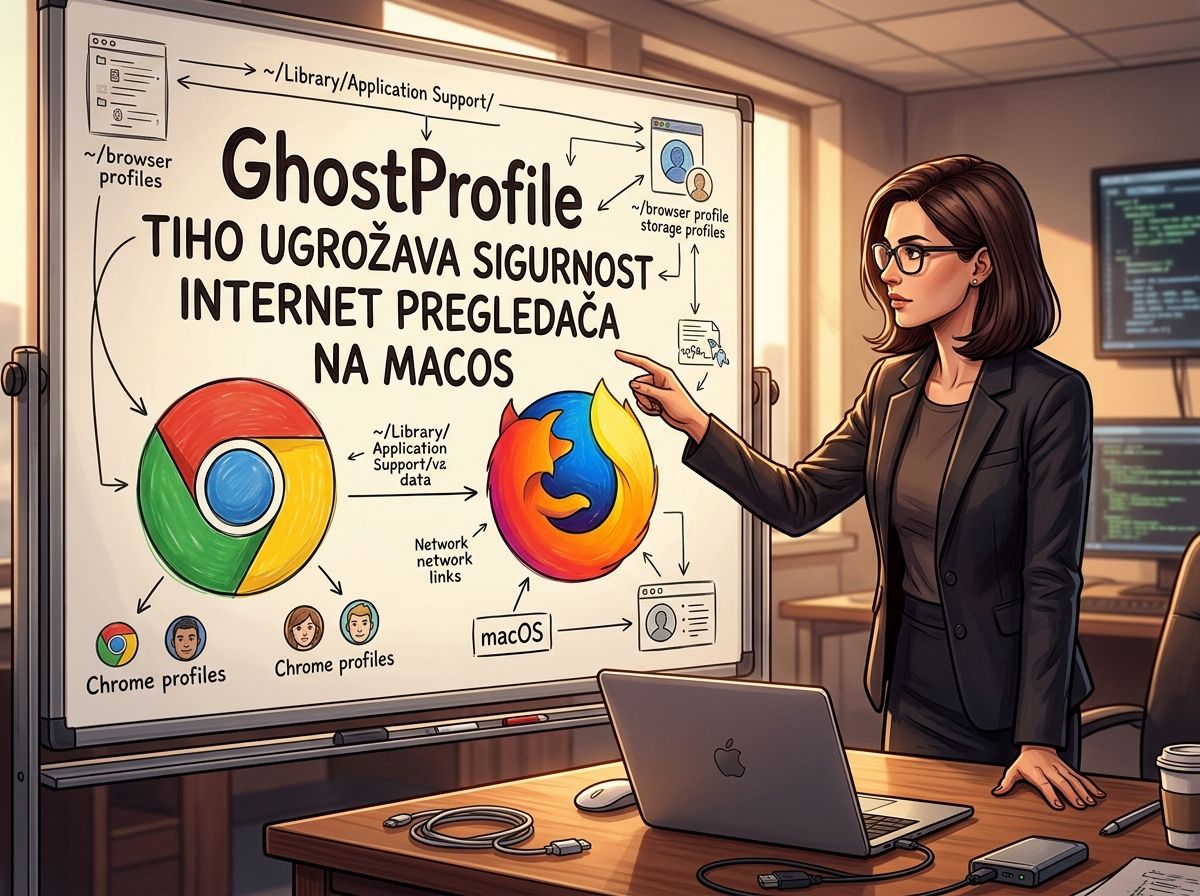
GhostProfile tiho ugrožava sigurnost internet pregledača na macOS; Source: Nano Banana 2
GHOSTPROFILE ZLONAMJERNI SOFTVER
Promjena u taktikama zlonamjernog softvera na operativnom sistemu macOS otkriva novu prijetnju koja zaobilazi tradicionalno otkrivanje preslikavanjem profila internet pregledača, čime se stvara prividno prisustvo unutar provjerenih trenutnih veza.
Poput sjene koja pravi duplikat digitalnog identiteta korisnika, zlonamjerni softver GhostProfile iskorištava protokole Chrome DevTools i WebDriver BiDi radi kontrole skrivenih internet pregledača bez preslikavanja ekrana, čime se zlonamjernim akterima omogućava da se kreću kroz prijavljene naloge neopaženo.
Ovaj pristup odstupa od uobičajene krađe pristupnih podataka, jer se umjesto toga preuzima kontrola nad tokenima aktivnih veza uskladištenim u preslikanim profilima aplikacija Chrome ili Firefox.
Iako početni izvještaji nagovještavaju da zlonamjerni softver GhostProfile u velikoj mjeri ostaje nevidljiv za antivirusne alate, njegovo oslanjanje na određena okruženja internet pregledača postavlja pitanja o tome na koji način zaobilazi zaštitne mehanizme za šifrovanje i da li sigurnosne mjere mogu pratiti njegove prikrivene operacije kroz nepravilnosti u direktorijumima profila.
Pojava ovog zlonamjernog softvera naglašava rastući trend u kojem sigurnosni modeli daju prednost upornosti veze u odnosu na zaštitu usmjerenu na lozinke, čime se sigurnosni timovi suočavaju sa neizvjesnošću između prikrivene infiltracije i prepoznatljivih tragova ponašanja.
Korištenje okruženja za automatizaciju
Zlonamjerni softver GhostProfile iskorištava protokole Chrome DevTools i WebDriver BiDi radi manipulacije aktivnim vezama u internet pregledaču bez znanja korisnika. Ova okruženja daju mogućnost zlonamjernim akterima da izvršavaju komande, prate mrežne aktivnosti i stupaju u odnos sa elementima stranice kao da su stvarni korisnici.
Zlonamjerni softver preusmjerava alate osmišljene za automatizaciju, čime zaobilazi tradicionalni nadzor usmjeren na vidljive promjene na radnoj površini ili krađu pristupnih podataka. Oslanjanje zlonamjernog softvera GhostProfile na ove protokole ističe zaokret u dizajnu ka iskorištavanju funkcija jedinstvenih za internet pregledače, umjesto isključivog oslanjanja na tehnike udaljenog pristupa.
Dok uobičajeni zlonamjerni programi sa skrivenim VNC softverom preslikavaju ekran žrtve radi održavanja kontrole, zlonamjerni softver GhostProfile umjesto toga djeluje kroz preslikane profile internet pregledača. Ovaj pristup osigurava da neovlaštene aktivnosti ostanu nevidljive unutar uobičajenog okruženja za pretraživanje korisnika, pri čemu se istovremeno održavaju provjerene aktivne veze.
Zlonamjerni softver stvara privremenu kopiju profila, koju zatim koristi za kretanje kroz internet usluge bez pokretanja upozorenja povezanih sa odnosom na radnoj površini ili nepravilnostima u procesima. Ovakvi izbori u dizajnu odražavaju namjeru izbjegavanja otkrivanja, jer se softver usklađuje sa stvarnim obrascima ponašanja internet pregledača, umjesto da uvodi očigledno sumnjive procese.
Analiza uzoraka koju su sproveli sigurnosni istraživači ističe nove mogućnosti zlonamjernog softvera GhostProfile u ciljanju ranjivosti specifičnih za operativni sistem macOS, a koje su povezane sa preslikavanjem profila. Istraživači su primijetili da zlonamjerni softver još uvijek ne pokazuje široko rasprostranjene sposobnosti izbjegavanja otkrivanja, budući da su početni uzorci otkriveni kroz metode isporuke zasnovane na skriptama.
Ipak, fokus na preslikavanje stanja internet pregledača umjesto na izvlačenje pristupnih podataka nagovještava strateški naglasak na održavanju dugoročnog pristupa bez potrebe za ponovljenom provjerom prava pristupa. Ova tehnika se usklađuje sa širim trendovima u sajber operacijama, gdje preuzimanje kontrole nad aktivnom vezom postaje vrijednije od direktnog presretanja lozinki.
Operativni model zlonamjernog softvera GhostProfile dovodi u pitanje tradicionalne mjere odbrane, jer daje prednost ponovnoj upotrebi aktivne veze u odnosu na krađu pristupnih podataka. Za razliku od zlonamjernog softvera koji nastoji izvući detalje za prijavu radi kasnije upotrebe, ovaj zlonamjerni softver iskorištava povjerenje koje je već uspostavljeno unutar podataka profila internet pregledača.
Održavanjem kolačića i tokena za provjeru prava pristupa u skrivenom procesu, zlonamjerni akteri mogu stupati u odnos sa internet uslugama kao da su stvarni korisnici. Ova metoda smanjuje zavisnost od kontrola pristupa zasnovanih na lozinkama, čime se otkrivanje otežava za uobičajena sredstva koja se oslanjaju na neuspjele prijave ili ugrožavanje pristupnih podataka.
Tiha krađa okruženja za provjeru prava pristupa
Zlonamjerni akteri koriste zlonamjerni softver GhostProfile radi nasljeđivanja tokena aktivne veze preslikavanjem kolačića i okruženja prijave sa uređaja žrtava. Ovo im daje mogućnost pristupa provjerenim uslugama bez ponovnog zahtijevanja pristupnih podataka originalnog korisnika, čime se efektivno zaobilaze sigurnosni mehanizmi zasnovani na lozinkama.
Kada se profil internet pregledača preslika, on zadržava tokene aktivne veze koji ostaju važeći čak i nakon promjene lozinke, u zavisnosti od toga na koji način internet usluge upravljaju svojim životnim ciklusima provjere prava pristupa. Ovakva postojanost znači da zlonamjerni akteri mogu održavati dugoročni pristup nalozima u kojima tokeni aktivne veze nisu strogo vezani za lozinke.
Ova metoda ugrožava tradicionalne modele sigurnosti, jer se oslanja na urođeno povjerenje koje je već ugrađeno u aktivne veze internet pregledača. Umjesto prisiljavanja korisnika na rituale ponovne provjere prava pristupa, zlonamjerni softver GhostProfile iskorištava činjenicu da mnoge usluge provjeravaju aktivne veze kroz razmjenu tokena, a ne isključivo kroz provjeru lozinke.
Na primjer, ukoliko usluga ne poništi tokene nakon promjene lozinke, zlonamjerni akteri mogu nastaviti djelovanje unutar ugroženih naloga neograničeno dugo. Ovo stvara nejednakost između očekivanja korisnika u pogledu sigurnosti i stvarnosti načina na koji se upravljanje aktivnim vezama primjenjuje na različitim platformama.
Dok lozinke ostaju vidljive korisnicima kao osnovne prepreke za provjeru prava pristupa, pristup zlonamjernog softvera GhostProfile pomjera težište na nevidljivi sloj stanja aktivne veze. Zlonamjerni akteri ne moraju direktno probijati ili krasti pristupne podatke, već umjesto toga preuzimaju kontrolu nad memorijom internet pregledača o stanjima prijave kroz preslikavanje profila.
Ova tehnika se oslanja na pretpostavku da usluge često daju prednost pogodnosti u odnosu na strogu provjeru, čime se zlonamjernim akterima daje mogućnost da djeluju unutar naloga bez pokretanja upozorenja povezanih sa nepodudaranjem lozinki ili zahtjevima za ponovnu provjeru prava pristupa. Odsustvo vidljivih promjena na ekranu dodatno otežava napore za otkrivanje.
Budući da zlonamjerni softver GhostProfile djeluje u skrivenim instancama internet pregledača, žrtve možda nikada neće primijetiti neovlaštene aktivnosti koje se odvijaju paralelno sa njihovim stvarnim aktivnim vezama.
Ova prikrivenost osigurava da, čak i ako korisnici pažljivo prate svoje ekrane, napad ostaje neotkriven osim ako forenzički alati ne analiziraju cijeli proces ili izmjene u direktorijumima profila. Sposobnost zlonamjernog softvera da očuva okruženje prijave bez izlaganja ističe kritični propust u trenutnim strategijama sigurnosti krajnjih uređaja.
Ciljana izolacija stanja aplikacije
Zlonamjerni akteri manipulišu direktorijumima korisničkih podataka aplikacija Chrome i Firefox kroz skrivene operacije zlonamjernog softvera GhostProfile, pri čemu iskorištavaju nedostatak vidljivog preslikavanja ekrana radi održavanja integriteta aktivne veze.
Ovaj pristup izoluje aktivna područja internet pregledača od okruženja žrtve, čime se zlonamjernim operacijama omogućava da se odvijaju bez pokretanja upozorenja povezanih sa tradicionalnim nadzorom aktivnosti na radnoj površini. Zlonamjerni softver preslikava provjerene aktivne veze internet aplikacija, čime efektivno zaobilazi nadzor korisnika uz istovremeno očuvanje stanja prijave vezanih za određene profile.
Sposobnost zlonamjernog softvera GhostProfile da djeluje unutar ovih izolovanih okruženja pokreće zabrinutost u vezi sa tim na koji način bi se zaštite vezane za uređaj mogle zaobići u scenarijima u kojima se tokeni aktivne veze ne izdaju ponovo nakon promjene lozinke.
Ovaj mehanizam iskorištava strukture profila aplikacija Chrome i Firefox kao skladišta za trajne podatke o provjeri prava pristupa, čime se zlonamjernim akterima daje mogućnost da preslikaju okruženje prijave bez zahtijevanja izričitog učešća korisnika. Ova tehnika se razlikuje od uobičajenog zlonamjernog softvera koji se oslanja isključivo na ukradene pristupne podatke, jer se umjesto toga oslanja na prenamjenu postojećih modela povjerenja ugrađenih u aktivne veze internet pregledača.
Iako zlonamjerni softver GhostProfile po svojoj prirodi ne izlaže ranjivosti u zaštitnim mehanizmima za šifrovanje, njegovo oslanjanje na preslikane direktorijume ističe rizike povezane sa nezaštićenim skladištenjem profila širom operativnog sistema macOS. Izolacija ovih radnih prostora isto tako otežava forenzičku analizu, budući da zlonamjerna aktivnost ostaje odvojena od vidljivog korisničkog okruženja.
Usmjerenost zlonamjernog softvera GhostProfile na stanja specifična za aplikacije ističe pomak ka iskorištavanju unaprijed uspostavljenog povjerenja, umjesto potpunog narušavanja mehanizama za provjeru prava pristupa. Ova metoda bi mogla dati mogućnost zlonamjernim akterima da pristupe nalozima u kojima tokeni aktivne veze ostaju važeći neograničeno dugo, čak i ako se lozinke kasnije promijene.
Težište zlonamjernog softvera na aplikacije Chrome i Firefox pokazuje namjerni napor da se iskoriste strukture profila široko korištenih internet pregledača kao tačke ulaza za dublju infiltraciju sistema. Za razliku od tradicionalnih primjena skrivenog VNC softvera koje se oslanjaju na preslikavanje radne površine, pristup zlonamjernog softvera GhostProfile zavisi od prikrivenosti preslikanih radnih veza internet pregledača, čime se otkrivanje čini zavisnim od nadzora neuobičajenih ponašanja procesa vezanih za ove izolovane radne prostore.
Prikrivenost kroz odsustvo
Iskorištavanjem nevidljivih područja u telemetriji krajnjih uređaja ugrađivanjem zlonamjernih aktivnosti unutar stvarnih procesa internet pregledača, zlonamjerni akteri osiguravaju da se tokom izvršavanja zlonamjernog softvera GhostProfile ne pojave novi prozori na radnoj površini ili vidljivi tragovi.
Ovo odsustvo preslikavanja ekrana sprječava tradicionalne alate za nadzor da označe neovlaštene aktivne veze, jer zlonamjerni softver djeluje isključivo kroz preslikane profile bez izmjene okruženja usmjerenih na korisnika.
Činjenica da je početni uzorak trenutno potpuno neotkriven podrazumijeva da njegove tehnike izbjegavanja mogu privremeno izbjeći otkrivanje od strane postojećih sigurnosnih mjera, iako ovo ne potvrđuje univerzalnu nevidljivost na svim platformama ili podešavanjima.
Ovaj pristup iskorištava urođeno povjerenje u procese internet pregledača radi prikrivanja zlonamjernog ponašanja, čime se zlonamjernom softveru GhostProfile daje mogućnost da upravlja tokenima aktivne veze i kolačićima bez pokretanja upozorenja povezanih sa kreiranjem procesa ili aktivacijom prozora.
Sistemi telemetrije krajnjih uređaja često se oslanjaju na otkrivanje nepravilnosti poput neočekivanog mrežnog saobraćaja ili neovlaštenih izmjena datoteka, ali mogu previdjeti jedva primjetne promjene unutar postojećih okruženja internet pregledača.
Oslanjanje na protokole Chrome DevTools i WebDriver BiDi radi prikrivene kontrole dodatno briše granicu između stvarnih alata za automatizaciju i zlonamjernih aktivnosti, čime se otežava otkrivanje bez dubinske analize ponašanja i međusobnog djelovanja procesa.
Uprkos svojoj tehničkoj složenosti, izbjegavanje otkrivanja od strane zlonamjernog softvera GhostProfile zavisi od kritične pretpostavke: da sigurnosni proizvodi daju prednost otkrivanju očiglednih znakova ugrožavanja u odnosu na analizu integriteta stanja aktivne veze unutar pouzdanih aplikacija.
Ova nevidljiva područja nastaju, jer telemetrija krajnjih uređaja obično nema detaljnu vidljivost u izmjene profila internet pregledača ili dvosmjerne kanale komunikacije koji se koriste za održavanje skrivenih radnih veza.
Sposobnost zlonamjernog softvera da očuva okruženja provjere prava pristupa širom preslikanih profila bez zahtijevanja učešća korisnika ističe pomak u strategijama napada, pri čemu se prikrivenost postiže ne kroz očiglednu obmanu, već iskorištavanjem tihog povjerenja koje se daje uspostavljenim ekosistemima softvera.
ZAKLJUČAK
Pojava zlonamjernog softvera GhostProfile označava strateški zaokret u dizajnu zlonamjernog softvera ka iskorištavanju postojanosti stanja aktivne veze, umjesto tradicionalne krađe pristupnih podataka.
Ugrađivanjem unutar stvarnih procesa internet pregledača i iskorištavanjem okruženja poput Chrome DevTools i WebDriver BiDi, ovaj pristup briše granicu između aktivnosti korisnika i zlonamjerne namjere, čime se dovode u pitanje uobičajeni modeli otkrivanja koji se oslanjaju na vizuelne nepravilnosti ili upozorenja zasnovana na lozinkama.
Oslanjanje ove tehnike na preslikane profile ističe sistemsku ranjivost, jer internet pregledači sve više funkcionišu kao pouzdani posrednici za provjeru prava pristupa, dok njihovo unutrašnje stanje ostaje slabo zaštićeno od bočnog iskorištavanja.
Ovakva primjena ponovo određuje površinu napada, čime se fokus pomjera sa ugrožavanja krajnjeg uređaja na preuzimanje kontrole nad aktivnom vezom kroz preslikavanje profila.
Iako metode zlonamjernog softvera GhostProfile možda ne zaobilaze univerzalno šifrovanje ili zaštite vezane za uređaj, one otkrivaju propuste u načinu na koji internet pregledači upravljaju postojanim okruženjima prijave širom različitih procesa i radnih veza korisnika.
Ovo postavlja pitanja o tome da li bi se slične taktike mogle prilagoditi za međuplatformsku infiltraciju, posebno dok se ekosistemi zasnovani na sistemu Chromium šire izvan okruženja macOS.
Odsustvo jasnog pripisivanja ili detalja o infrastrukturi dodatno otežava odbrambene strategije. Bez konkretnih znakova ugrožavanja vezanih za operacije zlonamjernog softvera GhostProfile, poput specifičnih potpisa za komandovanje i kontrolu ili vektora isporuke, prijetnja ostaje uopštena, ali stvarna.
Ova dvosmislenost odražava šire trendove u razvoju zlonamjernog softvera, u kojima prikrivenost i postojanost niske vidljivosti sve više potiskuju očigledne destruktivne zlonamjerne korisne terete.
Kako protokoli za automatizaciju internet pregledača postaju napredniji, razlika između stvarnog ponašanja korisnika i prikrivenog iskorištavanja postaje sve manja.
Postojanje zlonamjernog softvera GhostProfile zahtijeva ponovnu procjenu modela povjerenja: ukoliko se tokeni aktivne veze mogu preslikati bez učešća korisnika, koje zaštitne mjere preostaju radi sprječavanja neovlaštenog pristupa?
Odgovor možda ne leži u izolovanju internet pregledača kao odvojenih aplikacija, već u ponovnom osmišljavanju načina na koji se stanje provjere prava pristupa provjerava na različitim platformama, što je izazov koji bi mogao odrediti novu granicu sigurnosti krajnjih uređaja.
PREPORUKE
Upotreba zlonamjernog softvera poput GhostProfile istakla je novi vektor prijetnje u kojem zlonamjerni akteri iskorištavaju sesije internet pregledača preslikavanjem profila, umjesto da se oslanjaju na uobičajenu krađu pristupnih podataka ili preslikavanje ekrana. Navedene preporuke mogu doprinijeti jačanju sigurnosti, otpornosti i spremnosti, čime se smanjuje izloženost:
- Sprovoditi strogo praćenje neovlaštenog pristupa direktorijumima profila internet pregledača Chrome ili Firefox, jer se zlonamjerni softver GhostProfile oslanja na kopiranje ovih datoteka radi održavanja sesija sa pravom pristupa. Neobična aktivnost u takvim direktorijumima mogla bi ukazivati na pokušaj preslikavanja podataka internet pregledača radi preuzimanja kontrole.
- Sprovoditi redovne preglede sistemskih procesa radi otkrivanja skrivenih procesa internet pregledača koje se izvršavaju putem protokola poput WebDriver BiDi ili Chrome DevTools Protocol, koje zlonamjerni softver GhostProfile koristi za upravljanje preslikanim profilima bez učešća korisnika. Ove nepravilnosti se možda neće pojaviti kao vidljiva aktivnost na radnoj površini, ali se mogu označiti analizom samog procesa.
- Uvoditi rješenja za telemetriju krajnjih uređaja koja prate promjene u direktorijumima profila internet pregledača, zloupotrebu stavki za automatsko pokretanje i ponašanje skrivenih prozora. Sposobnost zlonamjernog softvera GhostProfile da djeluje prikriveno zavisi od izbjegavanja vidljivosti u ovim oblastima, čime se takvo praćenje čini ključnim za rano otkrivanje.
- Unaprijediti politike upravljanja sesijama zahtijevanjem provjere identiteta u više koraka (MFA) za naloge kod kojih kolačići ili pristupne oznake ostaju važeći čak i nakon promjene lozinke. Time se ublažava rizik od neovlaštenog pristupa putem preslikanih sesija koje iskorištava zlonamjerni softver GhostProfile.
- Uspostaviti automatizovana upozorenja za neočekivani mrežni saobraćaj koji potiče iz procesa internet pregledača, jer zlonamjerni softver GhostProfile može koristiti ove kanale za preuzimanje podataka ili komunikaciju sa kanalom za komandovanje i kontrolu bez znanja korisnika.
- Obavljati periodično brisanje kolačića internet pregledača i podataka o sesiji za naloge visoke vrijednosti, posebno ako se sumnja na neovlaštenu aktivnost ili je ona otkrivena. Time se smanjuje vremenski okvir mogućnosti za zlonamjerni softver poput GhostProfile da ponovo iskoristi ukradeno stanje provjere identiteta.
- Razviti prilagođena pravila za otkrivanje koja traže znakove neovlaštenih izmjena profila, poput neočekivanih izmjena u direktorijumima korisničkih podataka internet pregledača Chrome ili Firefox, koji su ključne mete u lancu napada zlonamjernog softvera GhostProfile.
- Primjenjivati listu dozvoljenih aplikacija na operativnom sistemu macOS radi sprječavanja neovlaštenog izvršavanja procesa povezanih sa internet pregledačem, koje bi zlonamjerni softver poput GhostProfile mogao iskoristiti za skriveno upravljanje sesijom.
- Ograničiti privilegije korisničkih naloga na sistemima operativnog sistema macOS radi smanjenja rizika da zlonamjerni softver poput GhostProfile dobije pristup osjetljivim podacima profila internet pregledača kroz povišene dozvole.
- Pripremiti priručnike za odgovor na incidente koji se bave scenarijima preuzimanja kontrole nad sesijom, uključujući korake za opozivanje aktivnih sesija i izolovanje ugroženih uređaja inficiranih zlonamjernim softverom GhostProfile ili sličnim prijetnjama.
- Organizovati redovne programe obuke za korisnike radi prepoznavanja sumnjivih ponašanja, poput neočekivanih pokretanja internet pregledača ili neobjašnjivih promjena u aktivnosti naloga, koje bi mogle ukazivati na infekciju zlonamjernim softverom GhostProfile.
- Ojačati saradnju između timova za obavještajne podatke o prijetnjama radi razmjene podataka povezanih sa tehnikama preslikavanja profila zlonamjernog softvera GhostProfile i njegovim korištenjem okruženja Chrome DevTools Protocol/WebDriver BiDi za prikriveni pristup.
- Pregledati i ažurirati podešavanja operativnog sistema macOS kako bi se osiguralo da su sigurnosna podešavanja internet pregledača – poput ograničenja za udaljeno otklanjanje grešaka – usaglašena sa najboljim praksama, čime se smanjuju mogućnosti da zlonamjerni softver poput GhostProfile iskoristi ove funkcije.
Prikrivena priroda taktike preuzimanja kontrole nad sesijom zlonamjernog softvera GhostProfile zahtijeva pomak u odbrambenim strategijama sa naknadno primijenjenih mjera usmjerenih na lozinke ka unaprijed osmišljenom praćenju jedinstvenog stanja internet pregledača i aktivnosti skrivenih procesa. Primjenom slojevitih zaštita koje se bave tehničkim mehanizmima koje koristi zlonamjerni softver GhostProfile, kao i širim rizicima koje on uvodi, organizacije mogu značajno smanjiti svoju ranjivost na ovu prijetnju koja se razvija.