Tagged: Sajber Špijunaža

BlackX UEFI 0

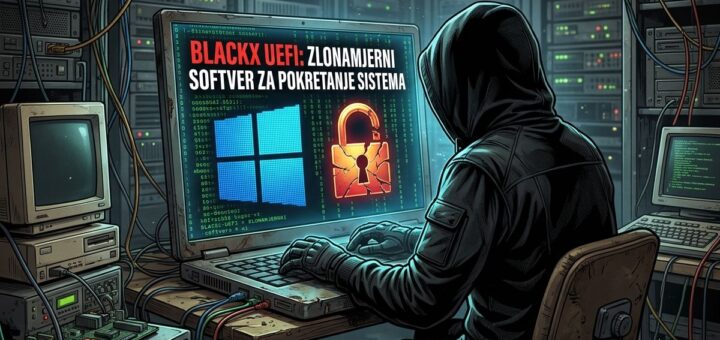
BlackX UEFI: Zlonamjerni softver za pokretanje sistema

Zlonamjerni softver za pokretanje sistema BlackX UEFI, koji se sa srednjim stepenom pouzdanosti pripisuje grupi APT41, zaobilazi mehanizam Windows Secure Boot na potpuno ažuriranim sistemima iskorištavanjem ranjivosti Baton Drop (CVE-2022-21894) radi instalacije prilagođenih ključeva...
APT36 koristi Vibeware 0

APT36 koristi Vibeware za masovni napad

APT36 grupa koristi novu strategiju da preplavi odbranu neprekidnim tokom varijanti zlonamjernog softvera, čime tradicionalne metode otkrivanja postaju sve neefikasnije. Ovaj novi pristup ima ozbiljne posljedice za bezbjednosne timove i organizacije, jer ih primorava...

RedKitten 0

RedKitten APT iskorištava Microsoft Excel ranjivosti

RedKitten APT koristi ranjivosti programa Microsoft Excel u naprednoj kampanji sajber špijunaže usmjerenoj protiv iranskih nevladinih organizacija i aktivista za ljudska prava, pokazuje istraživanje HarfangLab. Time se dodatno ističe značaj snažnih mehanizama za otkrivanje...