Tagged: sajber bezbednost
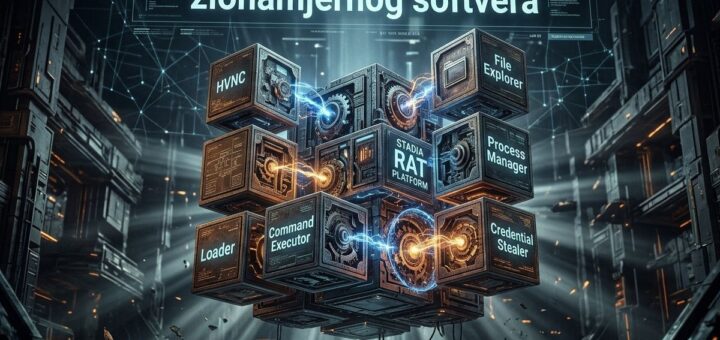
Prodavac zlonamjernog softvera StealC ponovo se pojavio sa zlonamjernim softverom Stadia RAT, trojancem za udaljeni pristup. Objavljen sredinom oktobra 2026. godine, zlonamjerni softver Stadia RAT pri čemu sadrži identičan kôd bajt po bajt svog...
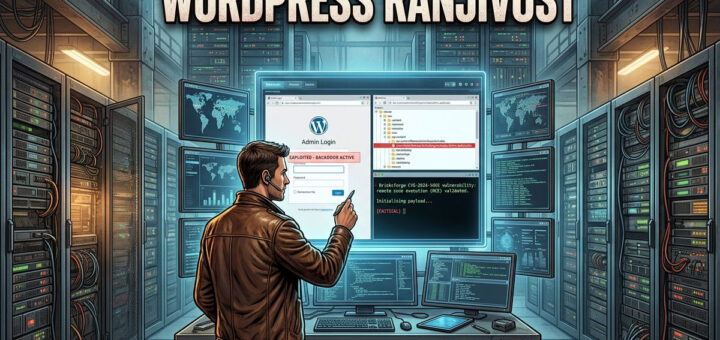
Zlonamjerni akteri iskorištavaju kritičnu ranjivost u dodatku Bricksforge za WordPress radi daljinskog izvršavanja proizvoljnog PHP kôda, otkriva kompanija Patchstack. Ova ranjivost, označena kao CVE-2026-85097 sa ocjenom 10,0 na CVSS skali, prvi put je zabilježena...
Kompanija Mozilla uvela je lokalno upravljanje za Firefox Enterprise, čime se organizacijama daje mogućnost direktne kontrole nad politikama internet pregledača i tokovima podataka putem konzole na sopstvenim serverima. Početna primjena usmjerena je na Francusku,...
Kompanija Microsoft objavila je 2. oktobra 2026. godine vanredno bezbjednosno ažuriranje za Exchange Server, usmjereno na kritičnu ranjivost koja omogućava podizanje nivoa privilegija (CVE-2026-96940) sa CVSS ocjenom 8.8, a koja zlonamjernim akterima sa važećim...
Gaslight zlonamjerni softver za macOS, prema istraživanju kompanije SentinelOne, predstavlja novu fazu taktika koje koriste zlonamjerni akteri. On se oslanja na ubacivanje naredbi radi manipulacije alatima za analizu zasnovanim na vještačkoj inteligenciji. Takvo prilagodljivo...
Kampanja zlonamjernog softvera DarkCloud koristi mamce društvenog inženjeringa za isporuku svog zlonamjernog tereta, često se maskirajući kao legitimna ažuriranja softvera ili korporativne fakture, pokazuje istraživanje Threat Response Unit kompanije eSentire. U nastavku teksta će...