VOLTA kradljivac podataka traži najvrednije podatke
Sigurnosni istraživači kompanije Cisco Talos otkrili su VOLTA, zlonamjerni softver za krađu podataka poboljšan vještačkom inteligencijom, koji koristi komercijalne velike jezičke modele kako bi odredio prioritete za mete velike vrijednosti analizom ukradenih pristupnih podataka i podataka o sesijama.
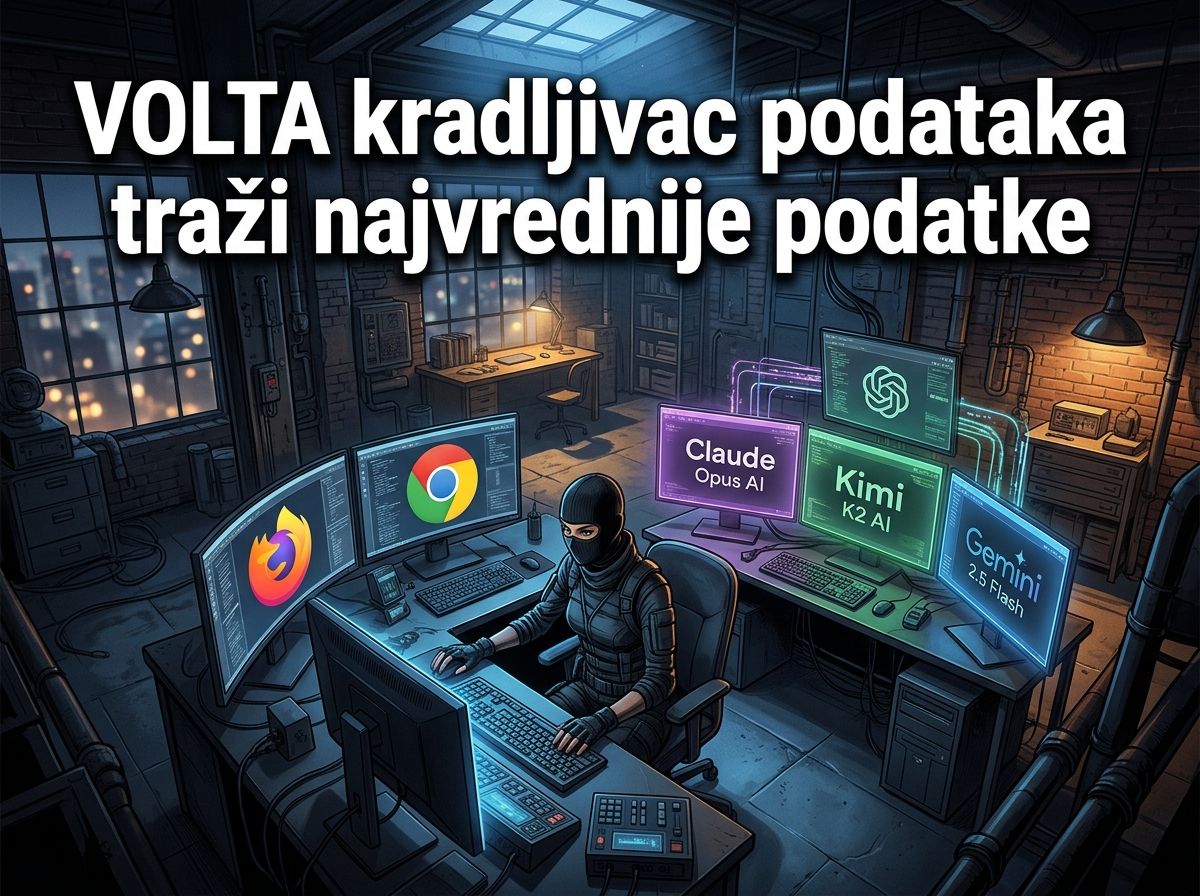
VOLTA kradljivac podataka traži najvrednije podatke; Source: Nano Banana 2
VOLTA KRADLJIVAC PODATAKA
Pojava zlonamjernog softvera poput VOLTA označava preokret u načinu na koji digitalna krađa iskorištava vještačku inteligenciju, pri čemu se ukradeni podaci pretvaraju u korisne obavještajne informacije kroz slojevitu analizu.
Korištenjem komercijalnih jezičkih modela vještačke inteligencije putem platforme OpenRouter, navedeni sistem funkcioniše kao filter, pri čemu se sirovi pristupni podaci pretvaraju u strukturirane izvještaje koji rangiraju žrtve prema vrijednosti koja se može unovčiti. Navedeni proces podsjeća na izdvajanje zlata iz rude pomoću automatizovanih mašina za sortiranje, čime se zaobilazi ručna obrada, što zlonamjernim akterima omogućava da odrede prioritete meta na osnovu procijenjenog bogatstva ili privilegija pristupa izvedenih iz tokena sesije i podešavanja u oblaku.
Rezervni lanac modela zlonamjernog softvera VOLTA, koji aktivira modele poput Kimi ili Gemini ukoliko je početni model Claude blokiran, otkriva proračunat dizajn za zaobilaženje zaštitnih mehanizama vještačke inteligencije, uz istovremeno održavanje operativne postojanosti čak i kada veliki jezički modeli zakažu.
Navedena povezivanja naglašavaju na koji način evolucija zlonamjernog softvera sada zavisi ne samo od preuzimanja podataka, već i od procjene vrijednosti imovine u stvarnom vremenu, čime se briše granica između tradicionalne krađe i algoritamskog određivanja prednosti u trci u naoružanju naprednosti sajber kriminala.
Obim prikupljanja podataka
Dvostruki način djelovanja koji koristi zlonamjerni softver VOLTA osigurava široko preuzimanje podataka iz više izvora. Navedeni softver preuzima pristupne podatke iz internet pregledača zasnovanih na okruženju Chromium i Firefox, zajedno sa kolačićima i sačuvanim platnim karticama, čime se stvara sveobuhvatna zbirka informacija za prijavu.
Navedena metoda omogućava zlonamjernim akterima da sastave opsežne dosijee koji obuhvataju ne samo korisnička imena, već i povezane finansijske detalje, koji se često čuvaju u običnom tekstu ili u formatima koji se lako mogu oporaviti.
Pažnja VOLTA zlonamjernog softvera na često korištene aplikacije osigurava da preuzima podatke značajne i za privatne i za poslovne naloge, čime se povećava njegova upotrebljivost za sajber kriminalce koji traže raznovrsne mete. Microsoft OAuth tokeni, SSH ključevi i datoteke sa podešavanjima pružalaca usluga u oblaku dodatne su mete u dometu zlonamjernog softvera VOLTA.
Navedeni elementi daju pristup poslovnim sistemima ili privatnoj infrastrukturi, čime ih čine posebno vrijednim za zlonamjerne aktere koji imaju za cilj podizanje nivoa privilegija ili infiltraciju u organizacione mreže. Uključivanje usluga u oblaku poput gcloud i OpenVPN ističe prilagodljivost navedenog zlonamjernog softvera modernim digitalnim okruženjima u kojima su udaljeni rad i hibridne infrastrukture uobičajene. Takvi podaci, ukoliko budu preuzeti, mogli bi omogućiti neovlašten pristup osjetljivim korporativnim sredstvima, bez zahtijevanja naknadnog iskorištavanja izvan početne ugroze.
Dok se početno preuzimanje podataka oslanja na elemente usmjerene na korisnika, VOLTA isto tako prodire u informacije na sistemskom nivou koje se često zanemaruju u uobičajenom zlonamjernom softveru za preuzimanje podataka. Na primjer, koristi direktne API pozive poput WlanGetProfileList kako bi preuzeo lozinke za Wi-Fi mreže koje su lokalno sačuvane na inficiranim uređajima.
Navedeni pristupni podaci se izvoze u običnom tekstu, čime se zlonamjernim akterima omogućava trenutni pristup internim mrežama ili kućnim okruženjima u kojima žrtve mogu koristiti istu lozinku za više usluga. Ova metoda zaobilazi uobičajene mjere šifrovanja i osigurava da čak i korisnici koji nisu tehnički potkovani ostanu ranjivi ukoliko primjenjuju uobičajene bezbjednosne prakse, poput ponovnog korištenja istih lozinki na različitim platformama.
Kao rezultat navedene sveobuhvatne strategije preuzimanja, VOLTA ide dalje od osnovne krađe pristupnih podataka, pri čemu uključuje mehanizme za probijanje šifri novčanika za kriptovalute direktno tokom procesa preuzimanja. Za razliku od uobičajenog zlonamjernog softvera za krađu koji samo kopira podatke novčanika, on pokreće ugrađene kriptografske alate protiv trezora, pri čemu se rezultati direktno bilježe u njegovom vlastitom izvještaju pod odjeljcima poput “WALLET VAULTS CRACKED”.
Ovakva sposobnost značajno povećava vrijednost ukradenih podataka za zlonamjerne aktere koji ciljaju digitalne valute, jer se probijeni novčanici mogu odmah unovčiti, bez zahtijevanja dodatnih koraka za zaobilaženje šifrovanja ili ručno izvođenje ključeva.
Obogaćivanje podataka analizom digitalnog ponašanja
Analiza Gmail naloga služi kao kritičan sloj u radnom toku zlonamjernog softvera VOLTA nakon preuzimanja podataka. Ispitivanjem potvrda o dostavi sa platformi poput UberEats i DoorDash, navedeni zlonamjerni softver konstruiše vremensku liniju rutina, što obuhvata sklonosti u ishrani, često posjećivana mjesta i potencijalne izvore prihoda.
Navedeni podaci se unakrsno provjeravaju sa lozinkama za Wi-Fi mreže kako bi se utvrdili obrasci geolokacije, čime se pasivno preuzimanje pristupnih podataka pretvara u ciljane obavještajne informacije koje povećavaju preciznost napada izvan osnovnog ugrožavanja naloga. Istorija narudžbi dostave hrane dodatno razjašnjava navedeno mapiranje prepoznavanjem signala koji se odnose na ponašanje, poput narudžbi kasno u noć ili navika zasnovanih na pretplatama.
Navedeni obrasci mogu ukazivati na finansijsku stabilnost ili lične ranjivosti koje se mogu iskoristiti za kampanje prevare krađom identiteta. Na primjer, česte kupovine u restoranima visoke klase mogle bi označiti žrtve kao mete za napade ugrožavanja poslovnih elektronskih poruka, dok bi korištenje platformi niskog budžeta moglo otkriti ponovno korištenje lozinki na različitim nalozima, čime se stvaraju djelotvorni vektori za iskorištavanje.
Dok izrada profila naloga na platformi Discord uvodi analizu društvenih mreža koja nedostaje u tradicionalnom zlonamjernom softveru za preuzimanje podataka, navedeni proces ide dalje od metapodataka na površinskom nivou. Zlonamjerni softver VOLTA raščlanjuje članstva na serverima, istoriju poruka i strukture uloga kako bi otkrio profesionalne pripadnosti ili lične odnose koje zlonamjerni akteri mogu iskoristiti za prilagođene napore u ciljanom pecanju. Navedeni pristup pretvara povremene odnose u vektore za dublju infiltraciju, pri čemu se iskorištava povjerenje svojstveno platformama vođenim zajednicom.
Kao rezultat mehanizama za procjenu vrijednosti na platformi Roblox, usmjerenost zlonamjernog softvera VOLTA na mlađu demografsku grupu postaje očigledna. Procjenom imovine unutar igre i tokena sesije za pristup inventarima igrača, navedeni zlonamjerni softver procjenjuje tržišnu vrijednost rijetkih predmeta ili skinova koji se mogu unovčiti kroz ilegalne trgovinske mreže.
Sve ovo pretvara naloge igrača u potencijalne izvore prihoda za sajber kriminalce, pri čemu se iskorištavaju bezbjednosne praznine u kojima korisnici često zanemaruju najbolje prakse, što ističe strateški zaokret zlonamjernog softvera VOLTA ka naplati digitalnih tragova, a ne samo preuzimanju pristupnih podataka.
Strateška upotreba vještačke inteligencije
Dvostruki način djelovanja koji koristi zlonamjerni softver VOLTA osigurava neprekidan rad čak i kada komercijalni jezički modeli aktiviraju bezbjednosne filtere. Podrazumijevanim korištenjem modela Claude Opus 4.6 kompanije Anthropic i lančanim prelaskom na Kimi K2 kompanije Moonshot AI ili Google Gemini 2.5 Flash, zlonamjerni softver zaobilazi zaštitne mehanizme određene za modele vještačke inteligencije, uz istovremeno održavanje analitičkog izlaza.
Navedena slojevita arhitektura odražava inženjerski fokus na otpornost, a ne na brzinu, čime se zlonamjernim akterima omogućava da se oslanjaju na vještačku inteligenciju za donošenje odluka bez ručne intervencije. Rezervni lanac ugrađen u zlonamjerni softver VOLTA predviđa odbijanja od strane pružalaca usluga, čime se osigurava da, čak i ako jedan model blokira zahtjev, drugi preuzme kontrolu bez prekida, pri čemu se čuva upotrebljivost zlonamjernog softvera u različitim okruženjima prijetnji.
Organizovani paket dokaza koji formira zlonamjerni softver VOLTA pretvara sirove pristupne podatke u djelotvorne obavještajne informacije kroz okvir za određivanje prioriteta. Ovaj sistem rangira imovinu žrtava koja se može unovčiti, poput novčanika za kriptovalute ili ličnih podataka velike vrijednosti, u nivoe niske, srednje i visoke vrijednosti i procjenjuje njihove prakse operativne bezbjednosti, poput higijene lozinki ili obrazaca podešavanja Wi-Fi mreža.
Zahtjev za forenzičkog analitičara obavještajnih podataka u upitu izričito upućuje modele da izbjegavaju nejasne sažetke u korist direktnih procjena potkrijepljenih citatima, koje povezuju različite tačke podataka, poput povezivanja ukradenog broja kreditne kartice sa metapodacima geolokacije sa računa za dostavu hrane. Ovaj naglasak na dubini osigurava da zlonamjerni akteri dobiju ciljane uvide, a ne nefiltrirane liste ugroženih informacija.
Sloj integracije vještačke inteligencije unutar zlonamjernog softvera VOLTA djeluje kao analitičar obavještajnih podataka za zlonamjerne aktere, pri čemu izdvaja složene skupove podataka u strukturirane izvještaje koji ističu ranjivosti koje se mogu iskoristiti. Ugradnjom sistemskog upita od 240 riječi: “Idi duboko, ne široko… Budi direktan, specifičan, tačan”, navedeni zlonamjerni softver osigurava da modeli formiraju dosijee sa određenim prioritetima bez aktiviranja filtera za sadržaj. Navedeni pristup izbjegava otvoreno zlonamjerni jezik, a istovremeno proizvodi korisne obavještajne informacije o finansijskoj vrijednosti i bezbjednosnim ranjivostima žrtava.
Uprkos navedenim pažljivim izborima u dizajnu, zlonamjerni softver VOLTA zadržava punu funkcionalnost kao uobičajeni zlonamjerni softver za preuzimanje podataka ukoliko komponente vještačke inteligencije zakažu, čime se osigurava njegova efikasnost čak i u okruženjima gdje su zaštitni mehanizmi modela vještačke inteligencije previše ograničeni ili je mrežna veza nestabilna.
Inženjerska otpornost
Rezervni lanac unutar arhitekture zlonamjernog softvera VOLTA osigurava neprekidan rad, pri čemu uzastopno uključuje više modela ukoliko jedan blokira zahtjev. Kada model Claude Opus 4.6 odbije analizu, sistem automatski aktivira Kimi K2 kompanije Moonshot, a ukoliko ni to ne uspije, kontrolu preuzima Google Gemini 2.5 Flash. Navedeni lančani mehanizam odražava namjerni inženjerski pristup za zaobilaženje bezbjednosnih zaštitnih mehanizama, uz istovremeno održavanje operativne postojanosti bez obzira na to koji pružalac usluga sprovodi ograničenja.
Izričito praćenje signala odbijanja, poput “I can’t” ili “I’m not able”, omogućava zlonamjernom softveru VOLTA da dinamički mijenja modele bez potrebe za ručnom intervencijom zlonamjernog aktera, čime se naglašava njegova prilagodljivost u okruženjima za izvršavanje u stvarnom vremenu.
Iako VOLTA zlonamjerni softver koristi unaprijed određenu postavku temperature od 0,2 kako bi nametnuo strogo određene izlaze i smanjio nepredvidivost tokom razvrstavanja žrtava, navedeni izbor isto tako uvodi potencijalna ograničenja. Niska promjenljivost osigurava dosljednost, ali nosi rizik od smanjenja sposobnosti vještačke inteligencije da rukuje nijansiranim ili dvosmislenim tačkama podataka koje bi mogle proisteći iz raznovrsnih profila žrtava.
Navedeni ustupak naglašava davanje prednosti pouzdanosti nad prilagodljivošću u strategiji rezervnog lanca zlonamjernog softvera VOLTA, što je u skladu sa njegovim osnovnim ciljem održavanja djelotvornih obavještajnih informacija bez aktiviranja filtera za sadržaj kroz izlaze zasnovane na vjerovatnoći.
Ručno sastavljeni JSON zahtjevi eliminišu zavisnost od SDK, čime se zlonamjernom softveru VOLTA omogućava da održi kontrolu na niskom nivou nad odnosima sa platformom OpenRouter, uz istovremeno izbjegavanje otkrivanja od strane standardnih API sistema. Navedeni pristup osigurava podudarnost širom modela, ali isto tako otkriva namjerno izbjegavanje ugrađene obrade grešaka za prelaze u rezervni režim.
Umjesto toga, sistem se oslanja na unaprijed određene pragove i statička podešavanja, čime se ističe njegov fokus na jednostavnost u izvršavanju, a ne na mehanizme prilagođenog učenja koji bi mogli otežati procese oporavka od neuspjeha tokom operacija visokog rizika. Oslanjanje zlonamjernog softvera VOLTA na ručno JSON formatiranje suprotstavlja se automatizovanim sistemima, pri čemu se naglašava preciznost nad fleksibilnošću.
Ovaj izbor u dizajnu smanjuje rizik od aktiviranja filtera za sadržaj kroz promjenljive ili izlaze zasnovane na vjerovatnoći, čime se istovremeno osigurava da se djelotvorne obavještajne informacije dosljedno formiraju. Otpornost VOLTA zlonamjernog softvera leži ne samo u njegovoj arhitekturi rezervnog lanca, već i u njegovom namjernom izbjegavanju funkcija koje bi mogle uvesti neusklađenost, čime se učvršćuje njegova uloga kao pouzdanog alata za zlonamjerne aktere koji ciljaju žrtve velike vrijednosti, bez narušavanja operativne efikasnosti.
ZAKLJUČAK
Model distribucije zlonamjernog softvera VOLTA naglašava namjerni inženjerski izbor za usmjeravanje podataka kroz platformu OpenRouter, pri čemu se koristi više komercijalnih velikih jezičkih modela vještačke inteligencije kao mehanizama rezervnog lanca. Ovaj dizajn osigurava operativni kontinuitet čak i kada primarni modeli odbiju zahtjeve zbog bezbjednosnih zaštitnih mehanizama, što odražava predviđanje protivmjera od strane pružalaca usluga vještačke inteligencije.
Oslanjanje sistema na infrastrukturu trećih strana, umjesto na servere pod kontrolom zlonamjernih aktera, uvodi sloj prikrivanja, čime se otežava utvrđivanje odgovornosti i forenzička analiza, uz istovremeno usklađivanje sa širim kretanjima tržišnog vrednovanja zlonamjernog softvera kao usluge. Povezivanja zlonamjernog softvera VOLTA u platforme za razvoj sugeriše pomak ka modularnim, prilagodljivim alatima za prijetnje koji su dostupni manje stručnim zlonamjernim akterima.
Rasterećivanjem analitičke složenosti kroz određivanje prioriteta žrtava vođeno vještačkom inteligencijom, navedeni zlonamjerni softver smanjuje barijere za sajber kriminalce koji traže mete velike vrijednosti, bez potrebe za naprednim tehničkim znanjem. Navedena demokratizacija zlonamjernih sposobnosti pojačava rizike povezane sa automatizovanim iskorištavanjem pristupnih podataka i ciljanim preuzimanjem naloga, čime se širi domet uobičajenog zlonamjernog softvera za preuzimanje podataka na naprednije vektore napada obogaćene podacima. Odsustvo infrastrukture u vlasništvu zlonamjernih aktera u radnom toku zlonamjernog softvera VOLTA ističe rastuću zavisnost od vanjskih usluga radi izbjegavanja otkrivanja.
Usmjeravanjem preuzetih podataka kroz platforme za rutiranje poput OpenRouter, zlonamjerni akteri smanjuju direktnu izloženost, pri čemu istovremeno održavaju prilagodljivost u odabiru modela vještačke inteligencije. Ovakva arhitektura ne samo da otežava odbrambene strategije, već i prebacuje odgovornost za ublažavanje zloupotrebe na pružaoce usluga vještačke inteligencije, koji sada moraju balansirati inovacije sa zaštitnim mjerama protiv zloupotrebe od strane zlonamjernih aktera koji koriste njihove alate.
Ono što ostaje nejasno jeste na koji način se određivanje prioriteta vođeno vještačkom inteligencijom u zlonamjernom softveru VOLTA efikasno pretvara u djelotvorno iskorištavanje, odnosno da li generisani dosijei žrtava direktno utiču na naknadne napade ili ostaju samo analitički sloj bez neposrednog operativnog uticaja.
Kako se komercijalni veliki jezički modeli vještačke inteligencije razvijaju radi otkrivanja i blokiranja upita forenzičkog stila, otpornost sistema poput zlonamjernog softvera VOLTA zavisit će od njihove sposobnosti da promjenljivo prilagode rezervne lance, čime se pokreću pitanja o dugoročnoj održivosti ovakvih pristupa u brzo promjenjivom pejzažu prijetnji.
PREPORUKE
Pojava zlonamjernog softvera VOLTA, koji koristi vještačku inteligenciju za određivanje prioriteta žrtava i analizu ostvarivanje prihoda od podataka, naglašava rastuću prijetnju u kojoj zlonamjerni akteri iskorištavaju komercijalne jezičke modele vještačke inteligencije radi automatizacije prepoznavanja meta velike vrijednosti. Preporuke u nastavku osmišljene su radi učvršćivanja odbrane i smanjenja rizika:
- Vršiti praćenje ponašanja radi uočavanja neobičnih obrazaca preuzimanja podataka, poput slanja šifrovanog zlonamjernog sadržaja uslugama vještačke inteligencije trećih strana poput OpenRouter ili Claude Opus 4.6 kompanije Anthropic. Takav pristup je u skladu sa metodom zlonamjernog softvera VOLTA da koristi rezervne modele ukoliko su početni zahtjevi blokirani, čime se otkrivanje putem analize mrežnog saobraćaja čini ključnim.
- Obavljati redovne preglede alata za bezbjednost krajnjih uređaja kako bi se osiguralo da mogu otkriti zlonamjerni softver koji se sam briše, poput zlonamjernog softvera VOLTA, koji izbjegava ostavljanje tragova u infrastrukturi kojom upravlja zlonamjerni akter. Budući da je zlonamjerni softver osmišljen za preprodaju i prilagođavanje putem okruženja za razvoj, ovaj pristup pomaže u prepoznavanju izmijenjenih binarnih datoteka ili sumnjivih obrazaca izvršavanja.
- Primijeniti softvere za otkrivanje i odgovor na prijetnje na krajnjim uređajima (eng. endpoint detection and response – EDR) sposobne da prepoznaju serijalizovane pakete podataka, poput datoteka “txt” ili “volta_dox.zip”, što može ukazivati na profilisanje žrtava uz pomoć vještačke inteligencije. Takve datoteke se preuzimaju nakon obrade velikim jezičkim modelima, čime se stvara jedinstven potpis toka rada zlonamjernog softvera VOLTA.
- Uspostaviti stroge kontrole pristupa za podatke za prijavu u oblaku i novčanike za kriptovalute, posebno na platformama poput Discord, Telegram, Steam i Roblox, koje zlonamjerni softver cilja. Time se ublažavaju rizici od korištenja ukradenih oznaka sesije ili početnih fraza za ostvarivanje prihoda od ugroženih naloga.
- Unaprijediti programe obuke korisnika usmjerene na higijenu lozinki i provjeru identiteta u više koraka (MFA) za mlađe korisnike, budući da zlonamjerni softver VOLTA specifično cilja ovu demografsku grupu putem platformi poput Discord i Roblox. Jačanje praksi operativne bezbjednosti smanjuje vjerovatnoću da zlonamjerni softver vođen vještačkom inteligencijom prepoznaje sredstva velike vrijednosti.
- Ugraditi zaštitne mehanizme vještačke inteligencije u politike korištenja velikih jezičkih modela u organizacijama, čime se osigurava da upiti poslani komercijalnim modelima nenamjerno ne pomognu zlonamjernim akterima u analizi ukradenih podataka.
- Zahtijevati skladištenje osjetljivih pristupnih podataka i kriptografskih ključeva uz hardversku podršku, radi sprječavanja direktnog preuzimanja od strane zlonamjernog softvera VOLTA koji zaobilazi zaštite šifrovanja na platformama poput internet pregledača Chrome.
- Razviti prilagođene izvore obavještajnih podataka o sajber prijetnjama, usmjerene na otkrivanje jedinstvenih SHA-256 kontrolnih vrijednosti (heš) povezanih sa binarnim datotekama zlonamjernog softvera VOLTA, kao i njihovim izmijenjenim verzijama nastalim pomoću pripadajućeg alata za izradu. Na taj način omogućava se brzo prepoznavanje ugroženih sistema.
- Primjenjivati segmentaciju mreže radi ograničavanja bočnog kretanja nakon početnog ugrožavanja, posebno za korisnike koji pristupaju platformama koje cilja zlonamjerni softver VOLTA. Izolovanje osjetljivih podataka smanjuje obim informacija dostupnih za analizu ostvarivanja prihoda vođenu vještačkom inteligencijom.
- Razviti priručnike za odgovor na incidente prilagođene scenarijima koji uključuju zlonamjerni softver uz pomoć vještačke inteligencije kao što je VOLTA, što obuhvata korake za oporavak ugroženih novčanika za kriptovalute i ponovno formiranje početnih fraza na uređajima fizički odvojenim od mreže ukoliko se otkrije skladištenje u običnom tekstu.
- Uvesti obavezu neprekidnog ažuriranja alata za bezbjednost krajnjih uređaja koji koriste okvir CAIRN ili slične mogućnosti otkrivanja vještačke inteligencije, jer su one ključne za prepoznavanje novih prijetnji poput integracije komercijalnih velikih jezičkih modela u tok rada zlonamjernog softvera VOLTA.
- Ograničiti izloženost ključeva programskog okruženja i oznaka OAuth sprovođenjem strogih kontrola pristupa i redovne zamjene, čime se rješava ranjivost koju zlonamjerni softver VOLTA iskorištava za prikupljanje pristupnih podataka sa usluga kompanije Microsoft i drugih platformi. Time se smanjuje količina podataka dostupnih za određivanje prioriteta vođeno vještačkom inteligencijom.
- Ojačati bezbjednost platformi za elektronsku poštu i razmjenu poruka, posebno na platformi Telegram, gdje zlonamjerni akteri mogu primati rangirane procjene ciljeva od zlonamjernog softvera VOLTA. Primjena šifrovanja i praćenje sumnjivih aktivnosti mogu poremetiti ovaj kanal.
- Pratiti usluge usmjeravanja vještačke inteligencije trećih strana (npr. OpenRouter) radi nepravilnosti koje ukazuju na zlonamjerne slučajeve upotrebe, poput ponovljenih zahtjeva za analizu ukradenih podataka pod izgovorom “executive summaries”. To je u skladu sa oslanjanjem zlonamjernog softvera VOLTA na rezervne modele poput Moonshot AI i Gemini 2.5 Flash.
- Iskorištavati otkrivanje nepravilnosti zasnovano na mašinskom učenju radi prepoznavanja odstupanja u ponašanju korisnika ili sistemskim zapisima koja mogu ukazivati na prisustvo zlonamjernog softvera VOLTA, poput neočekivanog prikupljanja podataka iz usluga u oblaku ili novčanika za kriptovalute.
- Sarađivati sa dobavljačima modela vještačke inteligencije radi usavršavanja zaštitnih mehanizama protiv zlonamjernih upita, čime se osigurava da mogu otkriti i blokirati upite koji podsjećaju na one koje koristi zlonamjerni softver VOLTA. Time se smanjuje efikasnost profilisanja žrtava uz pomoć vještačke inteligencije.
Integracija vještačke inteligencije zlonamjernog softvera VOLTA u tokove rada alata za preuzimanje podataka predstavlja značajnu evoluciju u taktikama zlonamjernih aktera u sajber bezbjednosti, što zahtijeva od organizacija da usvoje slojevite odbrane koje se bave i uobičajenim i novim prijetnjama. Unaprijed osmišljenom primjenom tih mjera, organizacije mogu smanjiti svoju izloženost automatizovanim alatima za razvrstavanje podataka poput zlonamjernog softvera VOLTA i ublažiti rizike koje nameće zlonamjerni softver poboljšan vještačkom inteligencijom.