Tagged: Cyber Threats

Stadia RAT 0

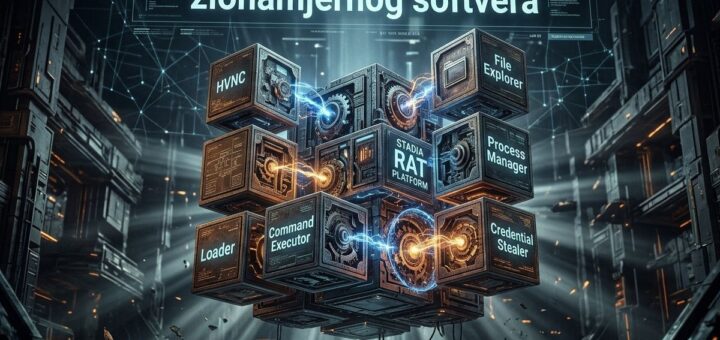
Stadia RAT: Povratak StealC zlonamjernog softvera

Prodavac zlonamjernog softvera StealC ponovo se pojavio sa zlonamjernim softverom Stadia RAT, trojancem za udaljeni pristup. Objavljen sredinom oktobra 2026. godine, zlonamjerni softver Stadia RAT pri čemu sadrži identičan kôd bajt po bajt svog...
BlackX UEFI 0

BlackX UEFI: Zlonamjerni softver za pokretanje sistema

Zlonamjerni softver za pokretanje sistema BlackX UEFI, koji se sa srednjim stepenom pouzdanosti pripisuje grupi APT41, zaobilazi mehanizam Windows Secure Boot na potpuno ažuriranim sistemima iskorištavanjem ranjivosti Baton Drop (CVE-2022-21894) radi instalacije prilagođenih ključeva...

Razvoj 0

Ucjenjivački softver – Razvoj (Epizoda 2)

Razvoj ucjenjivačkog softvera donio je veliku promjenu u načinu djelovanja zlonamjernih aktera, koji stalno prilagođavaju svoje taktike od samih početaka pa sve do danas. Upravo zbog toga postaje ključno da korisnici i organizacije iznova...

Watering Hole 0

Watering Hole Attacks

Napadi na okupljalištima (eng. watering hole attacks) predstavljaju sajber strategiju u kojoj zlonamjerni akteri ciljaju internet stranice koje često posjećuju članovi određenih organizacija ili grupa, kako bi posredno ugrozili njihove sisteme. Suština ove taktike...

Ransomware-as-a-service - RaaS 0

Ransomware-as-a-Service (RaaS)

Ucjenjivački softver kao usluga (eng. ransomware-as-a-Service – RaaS) predstavlja model u kojem zlonamjerni akteri obezbjeđuju alate potrebne za sprovođenje napada ucjenjivačkim softverom saradnicima koji nemaju tehničko znanje da samostalno razviju takav zlonamjerni softver. Ova...

Mehanizmi postojanosti 0

Persistence Mechanisms

Mehanizmi postojanosti (eng. persistence mechanisms) predstavljaju strategije koje koriste zlonamjerni akteri kroz svoj zlonamjerni softver, osmišljene da obezbijede njegov neprekidan rad unutar ugroženog sistema, čak i kada korisnik izvrši odjavljivanje, ponovno pokretanje ili isključivanje...

Lotus Wiper 0

Lotus Wiper cilja energetski sektor

Lotus Wiper, zlonamjerni softver koji je nedavno analizirala kompanija Kaspersky, pokazao je razarajući uticaj na sektore kritične infrastrukture i time naglasio potrebu za snažnim bezbjednosnim protokolima radi zaštite od naprednih napada. Njegova sposobnost da...

Kada rat postane sajber rat 0

Kada rat postane sajber rat

Kada rat preraste u sajber rat, ulozi eksponencijalno rastu. Kinetičke akcije američkih i izraelskih snaga protiv iranskih meta izazvale su uzvratni talas sajber operacija u koje su uključene napredne trajne prijetnje povezane sa Iranom,...

APT36 koristi Vibeware 0

APT36 koristi Vibeware za masovni napad

APT36 grupa koristi novu strategiju da preplavi odbranu neprekidnim tokom varijanti zlonamjernog softvera, čime tradicionalne metode otkrivanja postaju sve neefikasnije. Ovaj novi pristup ima ozbiljne posljedice za bezbjednosne timove i organizacije, jer ih primorava...