Tagged: malware

GhostFrame 0

GhostFrame ESXi zlonamjerni alat

GhostFrame, alat namijenjen korištenju nakon upada u sistem i povezan sa grupom zlonamjernih aktera TAG-218, omogućava zlonamjernim akterima da preuzmu kontrolu nad serverima VMware ESXi i izvrše preuzimanje pristupnih podataka za sisteme Windows, bez...
WordPress jezgro 0

240,000 napada na WordPress jezgro

Korisnici sistema WordPress suočili su se sa napadima neovlaštenog izvršavanja kôda na daljinu (RCE), budući da su zlonamjerni akteri iskoristili kritičnu ranjivost u osnovnom procesu nadogradnje, označenu kao CVE-2026-119977. U periodu od kraja oktobra...

VOLTA 0

VOLTA kradljivac podataka traži najvrednije podatke

Sigurnosni istraživači kompanije Cisco Talos otkrili su VOLTA, zlonamjerni softver za krađu podataka poboljšan vještačkom inteligencijom, koji koristi komercijalne velike jezičke modele kako bi odredio prioritete za mete velike vrijednosti analizom ukradenih pristupnih podataka...

NetamLoader 0

NetamLoader cilja azijske državne institucije

Zlonamjerni akteri koji koriste zlonamjerni softver NetamLoader izveli su napad na lanac snabdijevanja, pri čemu su ciljali prilagođene verzije operativnog sistema Windows koje koriste državne institucije u Aziji. Tom prilikom, zlonamjerni kôd ubacili su...

Stadia RAT 0

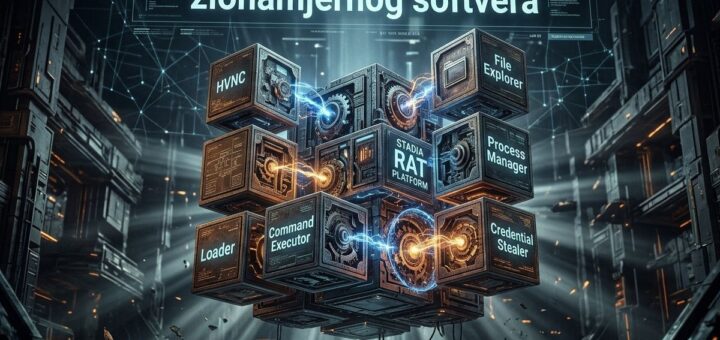
Stadia RAT: Povratak StealC zlonamjernog softvera

Prodavac zlonamjernog softvera StealC ponovo se pojavio sa zlonamjernim softverom Stadia RAT, trojancem za udaljeni pristup. Objavljen sredinom oktobra 2026. godine, zlonamjerni softver Stadia RAT pri čemu sadrži identičan kôd bajt po bajt svog...

BlackX UEFI 0

BlackX UEFI: Zlonamjerni softver za pokretanje sistema

Zlonamjerni softver za pokretanje sistema BlackX UEFI, koji se sa srednjim stepenom pouzdanosti pripisuje grupi APT41, zaobilazi mehanizam Windows Secure Boot na potpuno ažuriranim sistemima iskorištavanjem ranjivosti Baton Drop (CVE-2022-21894) radi instalacije prilagođenih ključeva...

ROMULUS 0

ROMULUS: prikrivena isporuka zlonamjernog softvera

Istraživači kompanije Forescout otkrili su platformu ROMULUS, koju zlonamjerni akteri koriste za širenje zlonamjernog softvera, uz metode osmišljene da zaobiđu bezbjednosne provjere i neprimjetno inficiraju uređaje. Ko stoji iza ove platforme za sada ostaje...

Bricksforge 0

Bricksforge: kritična WordPress ranjivost

Zlonamjerni akteri iskorištavaju kritičnu ranjivost u dodatku Bricksforge za WordPress radi daljinskog izvršavanja proizvoljnog PHP kôda, otkriva kompanija Patchstack. Ova ranjivost, označena kao CVE-2026-85097 sa ocjenom 10,0 na CVSS skali, prvi put je zabilježena...