Stadia RAT: Povratak StealC zlonamjernog softvera
Prodavac zlonamjernog softvera StealC ponovo se pojavio sa zlonamjernim softverom Stadia RAT, trojancem za udaljeni pristup. Objavljen sredinom oktobra 2026. godine, zlonamjerni softver Stadia RAT pri čemu sadrži identičan kôd bajt po bajt svog prethodnika, čime se direktno povezuje sa razbijenom operacijom zlonamjernog softvera StealC.
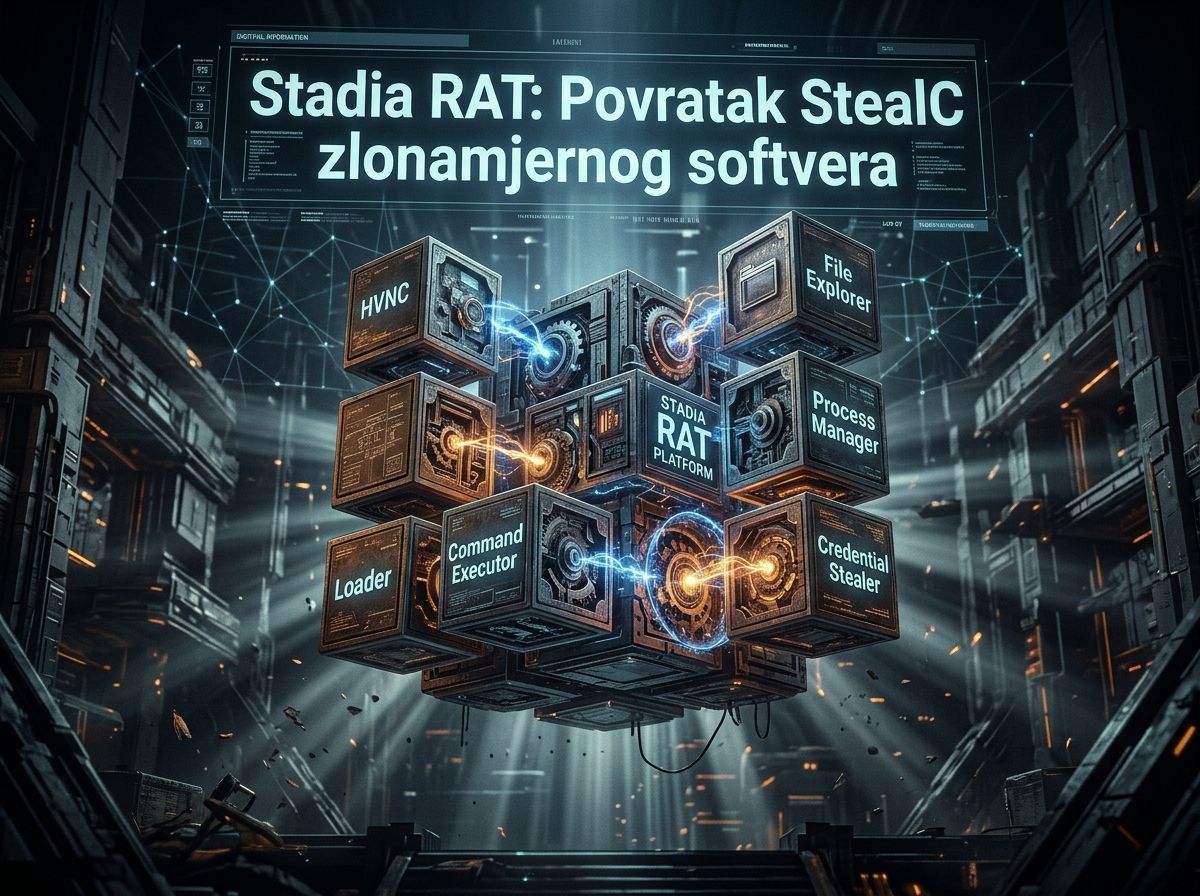
Stadia RAT: Povratak StealC zlonamjernog softvera; Source: Nano Banana 2
STADIA RAT ZLONAMJERNI SOFTVER
Četiri mjeseca nakon što je Europol razbio operaciju zlonamjernog softvera StealC tokom akcije Endgame, došlo je do njegovog oživljavanja u obliku zlonamjernog softvera Stadia RAT. Ovaj trojanac koristi kôd gotovo identičan svom prethodniku, pri čemu ugrađuje kontrolu skrivenog radnog prostora i kanale šifrovane algoritmom RC4 u svoj modularno okruženje.
Ovaj povratak zlonamjernog softvera odražava arhitekturu rastavljene mašine preuređene za nove funkcije, pri čemu njegove osnovne komponente, poput krađe pristupnih podataka iz internet pregledača i upravljanja procesima, ostaju čvrsto povezane sa naslijeđenom verzijom StealC 3.5 kroz identičan blok pomoćnog kôda za Chromium.
Zlonamjerni softver Stadia RAT iskorištava mehanizme postojanosti, poput nasumično formiranih direktorijuma ProgramData i izuzeća u softveru Defender, dok njegova kontrolna tabla na internetu nudi zlonamjernim akterima skup alata koji obuhvata šest modula, uključujući pregled datoteka i udaljeno izvršavanje komandi.
Strategija prodavca da ponudi besplatan pristup nivou Pro bivšim korisnicima zlonamjernog softvera StealC naglašava postojanost razbijenih infrastruktura i njihovo preimenovanje u platforme zasnovane na pretplati.
Dok se branioci bore sa brzinom kojom se takve prijetnje razvijaju, nejasne granice između naslijeđenog zlonamjernog softvera i njegovih nasljednika dovode u pitanje uobičajene načine otkrivanja u domenu sajber bezbjednosti.
Modularne sposobnosti
Zlonamjerni softver Stadia RAT povezuje šest osnovnih modula u svoju arhitekturu, čime se transformiše iz alata za krađu podataka u sveobuhvatnu platformu za udaljeni pristup.
Modul za skriveno virtuelno računarsko okruženje (eng. hidden virtual network computing – HVNC) daje mogućnost zlonamjernim akterima da kontrolišu i aktivni radni prostor žrtve i izolovanu skrivenu sesiju, čime se omogućava neprekinuto međusobno djelovanje bez upozoravanja korisnika. Ovaj pristup sa dva režima osigurava da zlonamjerne aktivnosti ostanu prikrivene, pri čemu se istovremeno održava potpuna vidljivost sistema za zlonamjerne aktere.
Udaljeno izvršavanje komandi unutar zlonamjernog softvera Stadia RAT funkcioniše kao komandno okruženje u oba smjera, čime se daje pristup datoteci cmd.exe sa mogućnostima prenosa sadržaja ulaza i izlaza u stvarnom vremenu.
Alati za pregled datoteka dodatno proširuju njegov domet, čime se omogućava udaljeno pretraživanje, otpremanje i izvršavanje datoteka širom ugroženih krajnjih uređaja. Ove funkcije kolektivno stvaraju okruženje u kojem zlonamjerni akteri mogu manipulisati inficiranim sistemima u stvarnom vremenu, bez zahtijevanja direktnog odnosa sa korisnikom.
Modul za upravljanje procesima uvodi detaljnu kontrolu nad sistemskim procesima, pri čemu uključuje mogućnost okončavanja suparničkih aplikacija ili nadzora nad upotrebom resursa. Istovremeno, komponenta učitavača podržava primjenu zlonamjernih korisnih tereta putem izvršavanja sa diska ili iz memorije, čime se prilagođava formatima poput EXE, skripti za PowerShell i MSI paketa.
Ova prilagodljivost osigurava da zlonamjerni softver Stadia RAT ostane prilagodljiv evoluirajućim operativnim potrebama, pri čemu se istovremeno održava niski profil na ciljanim mrežama.
Modularni dizajn zlonamjernog softvera Stadia RAT odražava namjerni preokret ka dugoročnom pristupu, a ne ka izolovanom izvlačenju podataka. Ugrađivanjem originalnog alata za krađu StealC unutar svog okruženja, on zadržava naslijeđene sposobnosti za prikupljanje pristupnih podataka, pri čemu se istovremeno širi na širu kontrolu krajnjih uređaja.
Sve ovo naglašava na koji način se arhitekture zlonamjernog softvera prilagođavaju kontramjerama, čime se različite funkcionalnosti spajaju pod jedinstvenu platformu.
Ponovna upotreba kôda kao tehnički potpis
Sigurnosni istraživači su u izvornom kôdu zlonamjernog softvera Stadia RAT otkrili ugrađenu pomoćnu komponentu za šifrovanje podataka u internet pregledaču Chromium, zasnovanu na mehanizmu App-Bound Encryption.
Utvrđeno je da se ta komponenta u potpunosti podudara sa uzorcima zlonamjernog softvera StealC 3.5, sve do nivoa pojedinačnih bajtova. Ovaj blok od 26.112 bajta funkcioniše kao kriptografski modul za izvlačenje pristupnih podataka iz internet pregledača i pojavljuje se na identičnim pomacima u datotekama u obje porodice zlonamjernog softvera.
Prisustvo ove zajedničke komponente pruža neoboriv dokaz da zlonamjerni softver Stadia RAT nije originalna kreacija, već ponovo upakovana izmjena infrastrukture zlonamjernog softvera StealC, koja iskorištava postojeći kôd radi ubrzavanja ciklusa razvoja. Uprkos tome što je preimenovan u platformu za udaljeni pristup sa punim funkcijama, osnovna tehnička linija zlonamjernog softvera Stadia RAT ostaje vezana za svog prethodnika kroz nepromijenjene binarne datoteke.
Analiza je potvrdila da je nepotpisani 32-bitni izvršni softver za operativni sistem Windows, koji se koristi u zlonamjernom softveru Stadia RAT, sastavljen pomoću alata Microsoft Visual C++ i ne sadrži nikakvo prikrivanje, osim šifrovanja algoritmom RC4 primijenjenog na nizove tokom izvršavanja. Ovaj nedostatak izmjena sugeriše namjernu strategiju programera da smanji napor uz istovremeno održavanje spojivosti sa postojećim alatima zasnovanim na zlonamjernom softveru StealC, čime se zlonamjernim akterima omogućava da ponovo koriste poznate tokove rada bez dodatne obuke.
Dnevnik izmjena kontrolne table izričito dokumentuje putanju nadogradnje od ranijih verzija zlonamjernog softvera StealC do verzije 3.5.0, čime se učvršćuje činjenica da zlonamjerni softver Stadia RAT nije samo inspirisan zlonamjernim softverom StealC, već je izgrađen na njegovom izvornom kôdu. Ovo izričito praćenje verzija ukazuje na kontinuitet u praksama razvoja, u kojem je programer zadržao osnovne module poput alata za krađu i proširio ih novim sposobnostima, poput skrivenog virtuelnog računarskog okruženja (HVNC).
Ponovna upotreba programskog kôda ne ograničava se samo na pojedinačne komponente, već obuhvata i čitave sisteme izvršavanja. Na taj način, infrastruktura softvera Stadia RAT prati istu logiku rada kao StealC, uz dodatne funkcionalnosti za udaljeno upravljanje sistemom. Mehanizmi postojanosti zlonamjernog softvera Stadia RAT proizilaze iz njegovih korijena u arhitekturi zlonamjernog softvera StealC.
Iako su nove funkcije zlonamjernog softvera, poput pregleda datoteka i upravljanja procesima, posebne novine, one opstaju zajedno sa naslijeđenim komponentama koje nikada nisu u potpunosti prepravljene. Ovaj hibridni pristup ističe praktičan izbor: promjena namjene provjerenog kôda radi brzine, umjesto ponovnog izmišljanja, čime se osigurava brza primjena skupa alata koji uravnotežava poznatost sa proširenom funkcionalnošću za svoju korisničku bazu.
Prikrivena instalacija i dugoročna kontrola
Skriveni zakazani zadatak registrovan putem okruženja COM API osigurava da zlonamjerni softver Stadia RAT ostane aktivan tokom ponovnih pokretanja sistema.
Zadatak se aktivira pri prijavljivanju i pokreće se svakih 15 minuta, pri čemu je podešen za trajanje od 3650 dana, čime se zlonamjerni softver ugrađuje u dugoročnu postojanost bez oslanjanja na tradicionalne mehanizme alata schtasks.exe. Izbor ovakvog pristupa izbjegava otkrivanje od strane bezbjednosnih alata fokusiranih isključivo na uobičajene uslužne softvere za zakazivanje, pri čemu se istovremeno održava operativno trajanje širom ugroženih krajnjih uređaja.
Izuzeća u softver Microsoft Defender se promjenljivo dodaju uz pomoć PowerShell skripti koje se izvršavaju tokom instalacije. Isključivanjem svog direktorijuma iz skeniranja u stvarnom vremenu, zlonamjerni softver Stadia RAT izbjegava pokretanje upozorenja koja bi inače mogla narušiti njegovo prisustvo. Izuzeće opstaje čak i nakon ponovnih pokretanja sistema, čime se osigurava da zlonamjerni softver ostane neotkriven od strane platformi za zaštitu krajnjih uređaja koje se oslanjaju na podrazumijevana podešavanja, a ne na analizu ponašanja.
Instalacija se odvija unutar nasumično izrađenog poddirektorijuma od 12 znakova unutar putanje C:\ProgramData, pri čemu se koriste nazivi datoteka koji oponašaju stvarne procese poput RuntimeBroker.exe ili GoogleUpdate.exe. Ova strategija prikrivanja smanjuje vidljivost tokom početne primjene i otežava forenzičku istragu koja pokušava da prati otisak zlonamjernog softvera.
Korištenje registracije uz pomoć okruženja COM API za pravljenje zadataka dodatno izoluje zlonamjerni softver Stadia RAT od otkrivanja od strane alata koji nadziru isključivo aktivnost uobičajenog planera zadataka operativnog sistema Windows.
Prikrivanje komunikacije kroz šifrovane kanale
Zlonamjerni softver Stadia RAT koristi šifrovanje algoritmom RC4 radi osiguravanja svojih zlonamjernih korisnih tereta za komunikaciju, prije njihovog kôdiranja algoritmom Base64 radi prenosa putem HTTP POST zahtjeva. Ovo dvoslojno prikrivanje maskira osjetljive podatke, poput ukradenih pristupnih podataka ili izlaza komandi, od alata za nadzor mreže koji bi inače mogli označiti nešifrovani saobraćaj.
Uprkos deklarisanju tipa sadržaja application/json u zaglavljima, stvarna tijela poruka sadrže šifrovani tekst, čime se stvara nepodudarnost koja bi mogla zbuniti automatizovane sisteme za otkrivanje koji se oslanjaju na analizu strukture zlonamjernih korisnih tereta. Ovaj mehanizam prisiljava bezbjednosne timove da povežu nepravilnosti izvan statičkih potpisa, poput neočekivanih obrazaca Base64 ili materijala ključa RC4 u HTTP tokovima, kako bi prepoznali aktivnost zlonamjernog softvera Stadia RAT.
Korištenje običnog HTTP protokola umjesto HTTPS protokola od strane zlonamjernog softvera dodatno otežava presretanje, jer šifrovani zlonamjerni korisni tereti ostaju identični stvarnom saobraćaju, osim ako se ne dešifruju putem poznatih ključeva.
Svaka nova verzija mijenja osnovne i sporedne krajnje tačke za komandovanje i kontrolu, uz zadržavanje istog okvira za šifrovanje. Ovo dinamičko ažuriranje infrastrukture osigurava da nepromjenljiva pravila za blokiranje, koja ciljaju prethodne opsege IP adresa ili domene, brzo postanu beskorisna.
Oslanjanje zlonamjernog softvera Stadia RAT na HTTP POST zahtjeve isto tako mu daje mogućnost da se stopi sa uobičajenim internet saobraćajem, posebno kada šifrovani zlonamjerni korisni tereti oponašaju JSON formatiranje kroz slojeve prikrivanja. Iako je protokol za komunikaciju zlonamjernog softvera osmišljen radi prikrivenosti, njegovo šifrovanje zasnovano na algoritmu RC4 uvodi ranjivosti ukoliko zlonamjerni akteri ponovo koriste ključeve kroz više verzija ili ne uspiju da ih bezbjedno rotiraju.
Bezbjednosni timovi se umjesto toga moraju usmjeriti na obrasce ponašanja, poput ponovljenog kôdiranja HTTP tijela algoritmom Base64 uparenog sa nepravilnim razmacima povezivanja, kako bi otkrili zlonamjerni softver Stadia RAT bez isključivog oslanjanja na baze podataka o reputaciji IP adresa.
ZAKLJUČAK
Ponovna pojava zlonamjernog softvera Stadia RAT kao preimenovanog nasljednika zlonamjernog softvera StealC označava širi pomak u infrastrukturi sajber kriminala ka modularnim platformama zasnovanim na pretplati, koje daju prednost dugoročnom pristupu u odnosu na izolovano preuzimanje podataka.
Ovaj pristup se oslanja na ugrađivanje unutar poznatih sistemskih procesa i iskorištavanje postojećih izvornih kôdova, čime se smanjuje rizik od otkrivanja, uz istovremeno povećanje operativne prilagodljivosti, što je trend koji odražava rastuću naprednost modela zlonamjernog softvera kao usluge.
Povezivanje kontrole skrivenog radnog prostora sa uobičajenim mehanizmima krađe sugeriše namjerni pomak ka postojanosti na krajnjim uređajima, čime se ukradeni pristupni podaci transformišu u dugoročne oslonce, a ne u jednokratna prikupljanja podataka. Ovakva strateška promjena naglašava sistemsku prilagodljivost zlonamjernih aktera, koji mijenjaju namjenu razbijene infrastrukture, pri čemu je ne tretiraju kao neuspjeh, već kao priliku za usavršavanje svojih ponuda.
Uključivanje nivoa pretplate i podsticaja za zadržavanje korisnika otkriva razumijevanje kretanja tržišta, čime se zlonamjerni softver Stadia RAT pozicionira kao usluga, a ne kao alat, što je pomak koji se usklađuje sa komercijalizacijom sajber kriminala u organizovanim podzemnim ekonomijama. Ova komercijalizacija se proteže izvan puke funkcionalnosti, pri čemu se uvode slojevi prikrivanja kroz dinamička podešavanja za komandovanje i kontrolu i šifrovane zlonamjerne korisne terete, čime se otežava utvrđivanje odgovornosti, uz istovremeno osiguravanje otpornosti na napore rušenja.
Ponovna upotreba pomoćnika za šifrovanje zlonamjernog softvera StealC u obje varijante zlonamjernog softvera ističe dublji uticaj: normalizaciju dijeljenja kôda unutar zlonamjernih ekosistema. Umjesto ponovnog izmišljanja kriptografskih mehanizama, zlonamjerni akteri sada tretiraju takve komponente kao zamjenjive module, čime se smanjuju troškovi razvoja, uz istovremeno ubrzavanje ciklusa primjene.
Ova praksa briše granicu između različitih grupa zlonamjernih aktera, čime se stvaraju analitički izazovi za bezbjednosne timove koji moraju razlikovati naslijeđene i razvijene prijetnje na osnovu obrazaca ponašanja, a ne statičkih potpisa. Sposobnost zlonamjernog softvera Stadia RAT da djeluje zajedno sa stvarnim procesima dodatno prikazuje ovaj pravac, pri čemu se on ugrađuje u šum rutinske sistemske aktivnosti bez pokretanja uobičajenih upozorenja.
Kako se ove platforme razvijaju, one sve više odražavaju stvarne prakse razvoja softvera, poput upravljanja verzijama ažuriranja, pružanja korisničke podrške, pa čak i primjene mapa funkcija. Ova zbližavanja postavljaju kritična pitanja o tome na koji način bezbjednosni timovi mogu razlikovati zlonamjernu namjeru od bezazlenih inovacija.
Postojanje zlonamjernog softvera Stadia RAT, kao tehničkog nasljednika zlonamjernog softvera StealC uzdodavanje poslovnog modela, nagovještava da buduće prijetnje možda neće biti samo otpornije, već i više uklopljene u digitalni ekosistem koji nastoje iskoristiti.
PREPORUKE
Pojava zlonamjernog softvera Stadia RAT naglašava promjenjivi pejzaž prijetnji za okruženja operativnog sistema Windows. Radi efikasnog suprotstavljanja ovoj prijetnji, organizacije bi trebalo da razmotre sljedeće preporuke:
- Koristiti sisteme za otkrivanje zasnovane na ponašanju, prilagođene za prepoznavanje nepravilnosti poput skrivenih zakazanih zadataka koji se izvršavaju svakih 15 minuta ili neočekivanih izmjena u izuzećima softvera Microsoft Defender. Ova ponašanja su u skladu sa obrascima instalacije zlonamjernog softvera Stadia RAT i mogu pomoći u otkrivanju njegovog prisustva čak i ako se statički potpisi mijenjaju između verzija.
- Vršiti redovne preglede podešavanja krajnjih uređaja, sa težištem na neovlaštene izmjene u sistemskim direktorijumima (npr. C:\ProgramData) i pojavu naziva izvršnih datoteka koje oponašaju stvarne procese. Zlonamjerni softver Stadia RAT koristi ove taktike za izbjegavanje otkrivanja kroz prikrivanje procesa.
- Primijeniti alate za analizu mrežnog saobraćaja koji prate zlonamjerne korisne terete šifrovane algoritmom RC4 i kôdirane u formatu Base64 preko protokola HTTP, jer je ovo ključni metod komunikacije koji koristi infrastruktura za komandovanje i kontrolu zlonamjernog softvera Stadia RAT. Otkrivanje takvih nepodudarnosti između tvrdnji o podacima u formatu JSON i stvarnog šifrovanog sadržaja može rano označiti zlonamjerne aktivnosti.
- Unaprijediti prikupljanje telemetrije krajnjih uređaja, pri čemu se bilježe pokušaji ubacivanja procesa i kreiranja privremenih datoteka (npr. tekstualnih datoteka koje sadrže ključeve za šifrovanje internet pregledača). Ove radnje su dio toka rada za krađu pristupnih podataka zlonamjernog softvera Stadia RAT, pri čemu se posebno ciljaju internet pregledači poput Chrome, Edge ili Brave.
- Uključiti u sistem izvore obavještajnih podataka o prijetnjama koji prate infrastrukturu domena prodavca, a koji obuhvataju servere za komandovanje i kontrolu, kao i istorijske domene zlonamjernog softvera StealC. Ovo pomaže u povezivanju napada širom različitih porodica zlonamjernog softvera.
- Zahtijevati provjeru identiteta u više koraka (MFA) za sve administratorske naloge i sisteme sa pristupom panelima za upravljanje krajnjim uređajima ili skladištima osjetljivih podataka. Sposobnost zlonamjernog softvera Stadia RAT da udaljeno izvršava komande povećava rizik od bočnog kretanja ukoliko početni pristup nije strogo kontrolisan.
- Ojačati protokole za izolaciju krajnjih uređaja za sisteme koji su možda prethodno bili inficirani zlonamjernim softverom StealC, s obzirom na napore prodavca da ponovo angažuje svoju bazu korisnika naprednijim kompletom alata. Izolacija ograničava sposobnost zlonamjernog softvera Stadia RAT da se bočno kreće unutar mreža.
- Ograničiti neovlaštene mogućnosti udaljenog pristupa kroz stroge dozvole zasnovane na ulogama, posebno za module poput udaljene komandne linije i pretraživača datoteka u zlonamjernom softveru Stadia RAT. Ograničavanje ovih funkcija smanjuje rizik od preuzimanja podataka ili izvršavanja komandi od strane zlonamjernih aktera.
- Modularna arhitektura zlonamjernog softvera Stadia RAT – koja obuhvata alat za krađu, skriveno virtuelno računarsko okruženja (HVNC), učitavač, upravljač procesima i slično – zahtijeva neprekidna ažuriranja okruženja za lov na prijetnje koja mogu otkriti složene napade. Svaki modul predstavlja moguću tačku ulaza za dalje iskorištavanje.
- Na kraju, osigurati da su svi timovi za sajber bezbjednost obučeni da prepoznaju jedinstveni profil prijetnje zlonamjernog softvera Stadia RAT, uključujući njegovu povezanost sa naslijeđenim kôdom zlonamjernog softvera StealC i modelom monetizacije zasnovanim na pretplati. Blagovremena svijest smanjuje vrijeme odgovora tokom incidenata koji uključuju ovu porodicu zlonamjernog softvera.