Bitget: Ukradeno 387.5 miliona američkih dolara
Berza kriptovaluta Bitget potvrdila je ozbiljno narušavanje bezbjednosti koje je uključivalo neovlaštene transfere u iznosu od 387.5 miliona američkih dolara korištenjem lažnih podataka o transakcijama kroz iskorištavanje ugroženog pozadinskog sistema novčanika. Ovaj incident, koji se pripisuje zlonamjernim akterima iz Sjeverne Koreje na osnovu analize ponašanja IP adresa i potpisa ulančanih blokova, ukazuje na ranjivosti u višeslojnom sistemu novčanika s neposrednim pristupom sredstvima i novčanika s ograničenim pristupom.
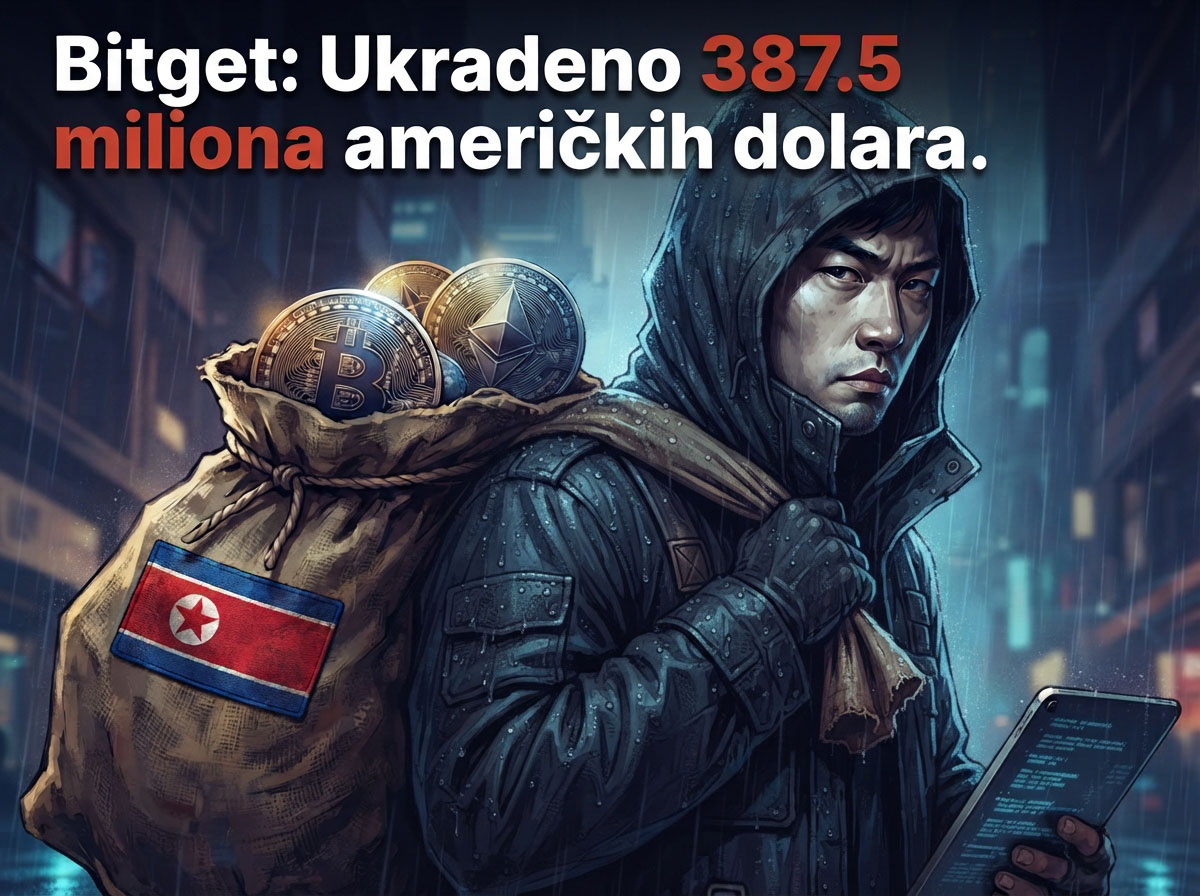
Bitget: Ukradeno 387.5 miliona američkih dolara; Source: Nano Banana 2
BITGET KRAĐA KRIPTOVALUTA
Ugrožavanje bezbjednosti na kripto berzi Bitget naglašava kako su ranjivosti kod trećih strana u infrastrukturi kripto novčanika istorijski omogućavale uspješne napade zlonamjernih aktera.
Navedeni incident obuhvata lažirane podatke o transakcijama izvučene iz ugroženih kripto novčanika, otkrivajući sistemske nedostatke u prepoznavanju prijetnji u stvarnom vremenu širom ekosistema decentralizovanih finansija.
Oslanjanje na takve višeslojne arhitekture, u kojima novčanik s ograničenim pristupom (eng. warm wallet) ostaje netaknut dok se novčanik s neposrednim pristupom sredstvima (eng. hot wallet) iskorištava, odslikava obrasce viđene u ranijim napadima koji se pripisuju grupama povezanim sa Sjevernom Korejom, čime se otvaraju pitanja o efikasnosti postojećih bezbjednosnih mjera.
Konkretna posljedica ovakvih propusta ogleda se u krađi od 387,5 miliona dolara, izvršenoj putem prilagođenih pozadinskih procesa, što je primoralo navedenu platformu i srodne berze da preispitaju način procjene uključivanja trećih strana u sistem, s obzirom na to da granica između modela povjerenog i samostalnog čuvanja postaje nejasna pod pritiskom sprječavanja budućih neovlaštenih upada.
“Trenutno sarađujemo sa nezavisnim stručnjacima trećih strana, kompanijama Mandiant i SlowMist, na sprovođenju potpune istrage. Naš prvi prioritet su naši korisnici. Stanja na korisničkim računima ostaju nepromijenjena, a Fond za zaštitu korisnika kompanije Bitget pokriva posljedice ovog incidenta koji je zahvatio cijelu platformu.”
– Bitget –
Ugrožavanje pozadinskog sistema
Zlonamjerni akteri su iskoristili ranjivost bezbjednosnog proizvoda treće strane kako bi ušli u pozadinsku infrastrukturu kripto novčanika berze Bitget, što im je omogućilo da lažiraju podatke o transakcijama i zaobiđu procese unutrašnje provjere.
Navedeni incident omogućio je neovlaštene transfere bez ugrožavanja privatnih ključeva, ukazujući na ranjivosti u sistemima odgovornim za pripremu i odobravanje transakcija u sistemu ulančanih blokova (eng. blockchain). Ugrožena komponenta unutar arhitekture berze poslužila je kao tačka ulaza, omogućavajući zlonamjernim akterima da direktno ubace lažne komande za povlačenje sredstava u mehanizme odobravanja platforme.
Ova vrsta napada naglašava sistemske rizike svojstvene centralizovanim infrastrukturama novčanika, gdje pozadinski procesi ostaju izloženi iskorištavanju uprkos strogim praksama upravljanja ključevima.
Posljedica ovakve ranjivosti ogleda se u tome što su novčanici s neposrednim pristupom sredstvima, postali mete zbog svog uključivanja u sistem sa ugroženim komponentama, dok su sredstva koja je berza Bitget čuvala izvan mreže ostala zaštićena. Visoka preciznost ovog napada ukazuje na duboko razumijevanje unutrašnjih procesa rada, otvarajući pitanja o usaglašenosti višeslojnih bezbjednosnih protokola u odbrani od ciljanih upada.
“Bitget Wallet funkcioniše kao novčanik sa samostalnim čuvanjem sredstava, na potpuno odvojenoj i nezavisnoj infrastrukturi u odnosu na Bitget Exchange, te nije bio pogođen ovim incidentom. Imovina korisnika Bitget Walleta i dalje se nalazi na ulančanim blokovima, pod kontrolom samih korisnika, i ostaje nepromijenjena.”
– Bitget –
Preraspodjela sredstava
Nakon ugrožavanja bezbjednosti, značajan dio ukradenih sredstava brzo je pretvoren u Ethereum, pri čemu su korišteni mehanizmi za prenos imovine između različitih sistema ulančanih blokova (eng. cross-chain bridge mechanisms) kako bi se prikrili tragovi transakcija kroz više mreža. Zlonamjerni akteri koristili su decentralizovane mostove na platformama poput Arbitruma i Avalanchea za prebacivanje sredstava između ovih sistema, čime su otežali napore u praćenju nezakonitog kretanja imovine.
Takav pristup omogućio im je da rasporede imovinu u različitim ekosistemima, smanjujući rizik od otkrivanja, a istovremeno povećavajući raspoloživost sredstava na tržištima velikog obima, poput protokola decentralizovanih finansija na mreži Ethereum.
Infrastruktura berze Bitget, iako nije bila ugrožena u pogledu sredstava izvan mreže ili usluga novčanika za samostalno čuvanje, suočila se sa izazovima u praćenju ove preraspodjele kroz više sistema ulančanih blokova zbog svojstvene anonimnosti decentralizovanih mostova. Navedeni postupak podrazumijevao je strateško korištenje posredničkih novčanika i zamjene tokena na centralizovanim berzama, čime se dodatno zamagljivao trag ukradenih sredstava.
Fondacije sistema ulančanih blokova povezane sa pogođenim mrežama, uključujući mrežu Ethereum, pokrenule su zamrzavanje sumnjivih adresa, ali su brze aktivnosti zlonamjernih aktera kroz više mreža ograničile napore u obuzdavanju. Berza Bitget potvrdila je da će njen Fond za zaštitu korisnika pokriti gubitke bez uticaja na stanja korisničkih računa, iako raspoloživost novčanih sredstava tog fonda ostaje predmet regulatorne pažnje.
Navedeni incident naglašava kako mehanizmi za prenos imovine između različitih sistema ulančanih blokova mogu nenamjerno poslužiti kao kanali za pranje sredstava, čak i kada berze primjenjuju stroge unutrašnje mjere zaštite od direktne krađe iz novčanika s neposrednim pristupom sredstvima.
Praćenje kretanja ukradenih sredstava
Na javnim kanalima platformi Discord i Telegram pojavile su se informacije povezane sa identifikatorima i nadimcima vezanim za posredničke novčanike koje su akteri uključeni u pranje novca koristili nakon narušavanja bezbjednosti berze Bitget. Ovi identifikatori uočeni su tokom koordinacije prenosa ukradenih sredstava na razne adrese širom više ekosistema ulančanih blokova.
Analiza kompanije Elliptic otkrila je da su neki od ovih posrednika imali ranije veze sa mrežama za nezakonite aktivnosti, uključujući operacije povezane sa Sjevernom Korejom, ukazujući na postojanje unaprijed pripremljene infrastrukture čija je svrha zamagljivanje toka sredstava.
Angažovanje ovakvih profila naglašava način na koji se decentralizovane platforme mogu iskoristiti za pranje novca, s obzirom na to da omogućavaju brzo prebacivanje sredstava bez centralizovanog nadzora. Sam incident je tim povodom razotkrio pomenute kanale, otkrivajući nedostatke u sistemima praćenja koji zlonamjernim akterima omogućavaju da iskoriste anonimnost pri prenosu imovine između različitih sistema ulančanih blokova.
Navedeni posrednički novčanici pokazali su se kao ključne tačke u procesu pranja novca, djelujući kao mostovi između adresa visokog rizika i pravno regulisanih finansijskih sistema. Oni se često nalaze na sistemima ulančanih blokova sa nedovoljnom jasnoćom transakcija, što otežava napore organa za sprovođenje zakona ili kompanija za analizu sistema ulančanih blokova da utvrde vlasništvo.
Ukradena sredstva berze Bitget usmjeravana su kroz takve posrednike prije nego što su preusmjerena u šire mreže. Riječ je o taktici koja odražava obrasce viđene u prethodnim napadima koji se pripisuju grupama koje sponzoriše država. Primjena ovih tehnika ističe sistemske ranjivosti u ekosistemima kriptovaluta, gdje odsustvo ujednačenih regulatornih okvira omogućava trajno iskorištavanje od strane zlonamjernih aktera koji nastoje da sakriju svoje prihode.
Ovaj slučaj je privukao pojačanu regulatornu pažnju na činjenicu da berze i platforme sistema ulančanih blokova mogu nenamjerno postati kanali za nezakonite finansijske aktivnosti ukoliko mjere zaštite ostanu neusaglašene sa prijetnjama u razvoju.
“Uočene su veze između XRP iz napada na Bitget i ETH iz prethodnog napada koji je pripisan Sjevernoj Koreji. Također je utvrđeno da postoje veze između ukradenih sredstava sa Bitgeta i adresa koje su bile uključene u pranje sredstava iz prethodnih napada pripisanih Sjevernoj Koreji, uključujući napad na Bybit 2025. godine.”
– Elliptic –
Otkrivanje digitalnih tragova
Istraga berze Bitget u pogledu ugrožavanja bezbjednosti u velikoj mjeri usmjerila se na analizu obrazaca ponašanja IP adresa, pri čemu su firme za sajber bezbjednost Mandiant i SlowMist odigrale ključnu ulogu u razdvajanju zapisa mrežnog saobraćaja kako bi se utvrdile potencijalne veze sa hakerskim grupama koje podržava država.
Potpisi u sistemu ulančanih blokova iz ovog napada, poput vremena transakcija, grupisanja adresa novčanika i puteva usmjeravanja, unakrsno su upoređeni sa istorijskim podacima povezanim sa operacijama koje imaju veze sa Demokratskom Narodnom Republikom Korejom, otkrivajući upečatljive sličnosti sa prošlim incidentima koji se pripisuju zlonamjernim akterima iz Sjeverne Koreje.
Iako ova analiza još uvijek nije donijela konačan dokaz, sumnjive aktivnosti su sužene na infrastrukturu koja je istorijski povezana sa grupama poput grupe Lazarus, mada se berza Bitget uzdržala od javnog pripisivanja odgovornosti dok se ne pojave dalji dokazi.
Izvještaji kompanija Chainalysis i Elliptic dodatno oslikavaju ovaj zabrinjavajući trend: sajber-kriminalne organizacije iz Sjeverne Koreje sistematski su proširile svoj domet na ekosisteme kriptovaluta od 2025. godine, pri čemu se ukradena sredstva često preusmjeravaju kroz višeslojne mreže za pranje novca kako bi se prikrilo njihovo porijeklo.
Saradnja berze Bitget sa kompanijom Mandiant otkrila je tragove IP adresa povezanih sa VPN uslugama koje su prethodno označene u vezi sa operacijama Demokratske Narodne Republike Koreje, što je nalaz koji se poklapa sa širim zapažanjima u industriji o promjenjivim taktikama zlonamjernih aktera iz Sjeverne Koreje. Navedeno istraživnje ističe da se pripisivanje odgovornosti ne oslanja isključivo na tehničko-forenzički rad, već i na povezanosti u datim uslovima između istorijskih napada i novih prijetnji.
Takav dubinski forenzički rad doveo je do dodatnog preispitivanja internih bezbjednosnih protokola berze Bitget, dok sigurnosni istraživači treće strane ispituju da li su ranjivosti u njenoj infrastrukturi iskorištene putem poznatih vektora napada koje koriste sjevernokorejski zlonamjerni akteri. Iako nije objavljena zvanična potvrda identiteta zlonamjernih aktera, podudarnost ponašanja u sistemu ulančanih blokova sa prethodnim ugrožavanjem bezbjednosti, poput pljačke berze Bybit, ukazuje na koordinisanu strategiju usmjerenu na centralizovane berze.
Izvršni direktor berze Bitget naglasio je da istraga i dalje traje, pri čemu organi za sprovođenje zakona i analitičari sistema ulančanih blokova rade na praćenju nezakonitih kretanja sredstava, istovremeno osiguravajući otvorenost prema korisnicima usred rastuće zabrinutosti zbog sistemskih rizika u čuvanju digitalne imovine.
Smanjivanje sistemskih rizika
Brza aktivacija Fonda za zaštitu korisnika berze Bitget osigurala je da stanja na računima klijenata ostanu zaštićena od ovog ugrožavanja bezbjednosti, uz garancije da će sve gubitke pokriti rezerve koje premašuju 464 miliona dolara. Postepeno vraćanje mogućnosti povlačenja sredstava, koje je počelo sa Bitkoin, a proširilo se na Ethereum, USDT i druge kriptovalute, osmišljeno je da smanji sistemski rizik, istovremeno omogućavajući bezbjednosnim timovima berze da potvrde ispravnost svake mreže sistema ulančanih blokova prije potpunog vraćanja u rad.
Navedeni pristup odražava proračunatu ravnotežu između operativnog kontinuiteta i potrebe za strogim protokolima provjere, s obzirom na to da je platforma istakla kako se nakon otklanjanja propusta više ne mogu dogoditi dodatne neovlaštene transakcije.
Kao dodatnu mjeru opreza, berza Bitget je uvela višeslojne kontrole pristupa i nezavisne provjere povlačenja sredstava kroz svoju infrastrukturu, čime je ojačala zaštitu od budućih iskorištavanja sistema trećih strana. Posvećenost ove berze otvorenosti uključivala je i objavljivanje septembarskog izvještaja o dokazu o rezervama prije samog narušavanja bezbjednosti, što je potez osmišljen da ojača povjerenje u njeno finansijsko upravljanje tokom tekućih istraga.
Dok korisnički depoziti i trgovanje ostaju nepromijenjeni, stavljanje fokusa na bezbjednost sredstava izvan mreže, koja su odvojena od infrastrukture novčanika s neposrednim pristupom sredstvima i novčanika s ograničenim pristupom, ukazuje na opredijeljenost za institucionalnu otpornost protiv domino efekta unutar ekosistema decentralizovanih finansija.
ZAKLJUČAK
Narušavanje bezbjednosti na berzi Bitget naglašava sistemske ranjivosti tipične za centralizovanu infrastrukturu kriptovaluta, gdje zavisnost od trećih strana i pozadinski procesi ostaju podložni iskorištavanju uprkos strogom upravljanju ključevima. Ovaj incident otkriva rastući trend u kojem zlonamjerni akteri koje sponzoriše država koriste napredne tehnike za zaobilaženje tradicionalnih bezbjednosnih mjera, što je viđeno u ranijim napadima na platforme poput Bybita.
Takvi događaji dovode u pitanje pretpostavku da kriptografske mjere zaštite same po sebi mogu spriječiti krađe velikih razmjera, naglašavajući potrebu za sveobuhvatnim procjenama rizika na svim operativnim nivoima. Oslanjanje berze Bitget na spoljne alate i njena izloženost taktikama povezanim sa Demokratskom Narodnom Republikom Korejom ističu širu dilemu u cijeloj industriji: kako usaglasiti brze inovacije sa sve većim tehničkim razvojem sajber prijetnji koje ciljaju finansijske sisteme.
Ova složena dinamika dodatno otežava napore za oporavak, s obzirom na to da se ukradena imovina kreće kroz mehanizme za prenos imovine između različitih mreža sistema ulančanih blokova i posredničke novčanike osmišljene da prikriju njeno porijeklo.
Reakcija berze Bitget kroz aktivaciju Fonda za zaštitu korisnika radi ublažavanja gubitaka odražava rastući institucionalni pristup očuvanju povjerenja, ali istovremeno otvara pitanja o održivosti takvih mjera u okruženju gdje narušavanja bezbjednosti postaju sve učestalija i ozbiljnija.
U tom kontekstu, saradnja navedene berze sa kompanijama Mandiant i SlowMist označava napredak ka spoljnoj provjeri bezbjednosnih protokola, ali sam incident otkriva nedostatke u praćenju uključivanja trećih strana u sistem, što predstavlja ključnu oblast za buduću pažnju.
Iako postepeno vraćanje mogućnosti povlačenja sredstava i otvorenost u vezi sa rezervama od strane berze Bitget pokazuju posvećenost odgovornosti, ovi koraci ne rješavaju dublje strukturne rizike unutar centralizovanih berzi. Navedeni incident služi kao opomena o tome kako čak i platforme sa velikim resursima mogu posrnuti kada postoje ranjivosti u lancu snabdijevanja ili unutrašnjim sistemima koji upravljaju odobravanjem transakcija.
Dok grupe povezane sa Sjevernom Korejom nastavljaju usavršavati svoje metode, industrija se mora suočiti sa pitanjem da li su trenutne odbrambene strategije adekvatne za suzbijanje protivnika koji sve češće djeluje unutar samih granica osmišljenih za zaštitu digitalne imovine. Zato će biti zanimljivo vidjeti na koji način će berze poput Bitget usaglasiti inovacije sa obavezom da učvrste svaki sloj svoje infrastrukture protiv promjenjivih prijetnji.
PREPORUKE
Ovaj incident ukazuje na kritične propuste u zaštiti infrastrukture uprkos postojanju čvrstih mjera poput odvajanja sredstava izvan mreže novčanika i značajnog Fonda za zaštitu korisnika. Berze kripto valuta moraju unaprijed riješiti ove ranjivosti kako bi zaštitile imovinu korisnika i spriječile buduća iskorištavanja. Sljedeće smjernice mogu pomoći u jačanju bezbjednosti i smanjenju izloženosti:
- Sprovoditi rigorozne provjere dobavljača trećih strana radi prepoznavanja ranjivosti u spoljnim alatima koji se koriste za bezbjednost, s obzirom na to da je Bitget propust nastao iz ranjivosti u takvom proizvodu. Ovo osigurava da svi sistemi uključeni u funkcionisanje berze kriptovaluta ispune stroge bezbjednosne standarde prije primjene.
- Uvesti višeslojne mjere provjere identiteta i odobravanja pristupa pozadinskom sistemu novčanika, uz korištenje hardverskih ključeva i dodatnu provjeru transakcija, kako bi se spriječile neovlaštene naredbe i transferi sredstava.
- Razdvajati novčanike s neposrednim pristupom sredstvima i novčanike s ograničenim pristupom od osnovne infrastrukture korištenjem sistema fizički odvojenih od mreže ili izolovanih mreža kako bi se ograničio uticaj propusta. Sredstva izvan mreže ostala su bezbjedna, ali izloženost srednjih nivoa ukazuje na rizike u centralizovanim okruženjima za obradu transakcija.
- Poboljšati mehanizme za otkrivanje nepravilnosti u stvarnom vremenu, kao što je nadgledanje vođeno vještačkom inteligencijom radi uočavanja neobičnih obrazaca povlačenja sredstava, kako bi se sumnjive aktivnosti označile odmah. Rana upozorenja mogu su smanjiti gubitak imovine prije nego što su se dogodili masovni prenosi sredstava.
- Proširiti raspoloživost sredstava i otvorenost Fonda za zaštitu korisnika redovnim objavljivanjem analiza rezervi. Ovo pruža finansijski zaštitni sloj za korisnike, istovremeno učvršćujući povjerenje u posvećenost odgovornosti Bitget
- Sarađivati sa firmama za analizu sistema ulančanih blokova, poput Elliptic ili Chainalysis, na stalnoj osnovi, kako bi se pratile nedozvoljene radnje i suspendovale ugrožene adrese, koristeći njihovu stručnost za povraćaj ukradenih sredstava.
- Sprovoditi redovna penetracijska testiranja novčanih sistema od strane nezavisnih bezbjednosnih timova kako bi se otkrile moguće ranjivosti u procesima odobravanja transakcija koje zlonamjerni akteri mogu iskoristiti. Propust u pozadini sistema Bitget berze pokazao je potrebu za stalnim procjenama ranjivosti.
- Razviti javni model za odgovor na incidente, uključujući detaljne planove komunikacije za korisnike tokom propusta, s obzirom na to da je otvorenost ključna za održavanje povjerenja nakon događaja poput krađe krađe kriptovaluta. Bitget berza bi trebalo da otvoreno podijeli lekcije naučene iz ovog napada.
- Sprovoditi edukaciju zaposlenih o rizicima društvenog inženjeringa i bezbjednom rukovanju internim pristupnim podacima. Simulacije lažnog predstavljanja mogu pomoći u ublažavanju ljudske greške u bezbjednosnim protokolima.
- Usvojiti principe arhitekture nultog povjerenja, koji zahtijevaju stalnu provjeru za sve transakcije bez obzira na porijeklo, kako bi se spriječili neovlašteni prenosi čak i ako zlonamjerni akteri ugroze jednu komponentu sistema. Oslanjanje Bitget berze na lažirane podatke o transakcijama pokazuje nedostatke u ovoj oblasti.
- Uspostaviti partnerstva sa agencijama za sprovođenje zakona i međunarodnim bezbjednosnim koalicijama radi razmjene obavještajnih podataka o prijetnjama vezanim za obrasce hakovanja povezane sa Sjevernom Korejom, čime se poboljšava sposobnost berzi kriptovaluta da spriječe buduće napade korištenjem poznatih ranjivosti iz prethodnih napada.
Usvajanjem ovih mjera, berze kriptovaluta mogu učvrstiti svoju reputaciju bezbjednih platformi čak i usred promjenjivih prijetnji od zlonamjernih aktera koje sponzoriše država, a koji ciljaju na infrastrukturu kriptovaluta.