Opasna ranjivost u Dell alatu za ažuriranje
Ranjivost u Dell alatu za ažuriranje, označena kao CVE-2026-86360, identifikovana je kao kritična greška u navigaciji kroz putanje koja zlonamjernim akterima na daljinu omogućava izvršavanje proizvoljnog kôda sa administratorskim privilegijama na pogođenim sistemima. Ova ranjivost, ocijenjena vrijednošću 9,6 na CVSS skali, mogla bi dovesti do potpunog preuzimanja kontrole nad serverima PowerEdge koji služe za distribuciju upravljačkog softvera i softvera u okruženjima operativnih sistema Linux i Windows.
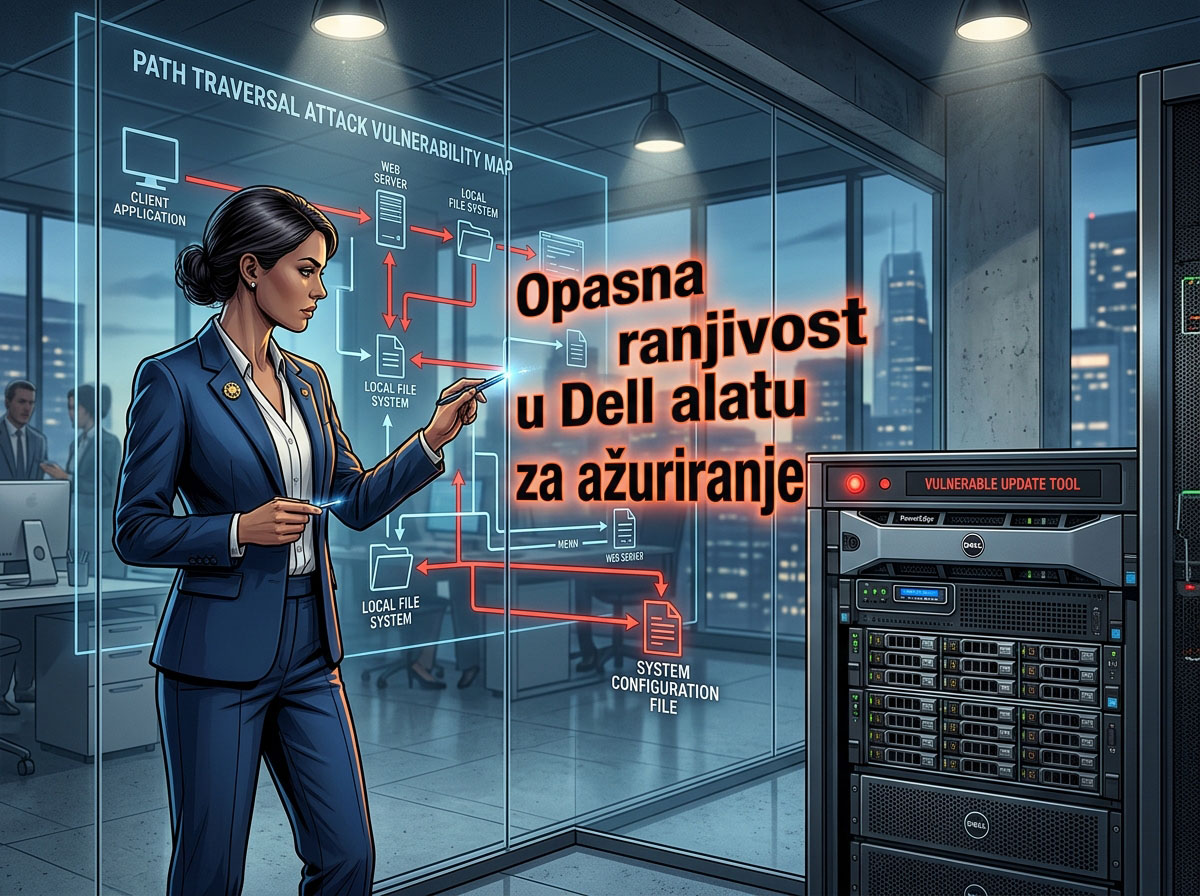
Opasna ranjivost u Dell alatu za ažuriranje; urce: Nano Banana 2
OPASNA DELL RANJIVOST
Istorijska upozorenja agencija poput FBI i CISA o ranjivostima u navigaciji kroz putanje, prisutna od 2007. godine, ponovo dobijaju na značaju pojavom nove ranjivosti u alatu Dell alatu za ažuriranje (eng. Dell System Update – DSU). Ovaj alat djeluje poput digitalne brave koju nije moguće zaključati, čime se zlonamjernim akterima omogućava potpuno zaobilaženje provjere prava pristupa.
Ova ranjivost, sadržana u alatu za upravljanje ažuriranjima upravljačkog softvera za servere PowerEdge, podsjeća na ranije slučajeve u kojima su neažurirani sistemi postajali tačke ulaza za državno sponzorisane zlonamjerne aktere.
Činjenica da ova ranjivost u Dell alatu za ažuriranje omogućava pristup na nivou administratorskih privilegija (eng. root) naglašava kako kritična infrastruktura ostaje kada alati za instalaciju i ažuriranje softvera nemaju odgovarajuće mehanizme kontrole pristupa.
Organizacije koje se oslanjaju na ovakve sisteme suočavaju se sa rastućim rizicima, s obzirom na to da zlonamjerni akteri usavršavaju metode za iskorištavanje sličnih ranjivosti u ekosistemima dobavljača.
“Dell alat za ažuriranje, u verzijama starijim od 2.3.0.0, sadrži ranjivost koja omogućava nepropisno ograničavanje putanje do zaštićenog direktorijuma (Path Traversal). Zlonamjerni akter sa udaljenim pristupom, bez prethodne provjere identiteta, potencijalno može iskoristiti ovu ranjivost i ostvariti pristup sistemu datoteka. Ova ranjivost označena je kao kritična, jer je zlonamjerni akter može iskoristiti za izvršavanje proizvoljnog kôda sa privilegijama root naloga, bez prethodne provjere identiteta. Uspješno iskorištavanje ranjivosti može dovesti do potpunog ugrožavanja ranjive aplikacije i operativnog sistema na kojem se ona izvršava. Dell preporučuje korisnicima da u što kraćem roku pređu na noviju verziju softvera.”
– Dell –
Neovlašten pristup i izvršavanje proizvoljnog kôda
Ranjivost u Dell alatu za ažuriranje proizilazi iz greške u navigaciji kroz putanje, čime se zlonamjernim akterima omogućava zaobilaženje ograničenja direktorijuma manipulacijom putanja do datoteka. Do ovog propusta dolazi kada provjera unosa ne uspijeva odgovarajuće ograničiti pristup sistemskim datotekama, čime se udaljenom zlonamjernom akteru bez ovlaštenja otvara put kroz direktorijume do osjetljivih resursa.
Iskorištavanje ove ranjivosti oslanja se na okruženje komandne linije Dell alata za ažuriranje. Budući da ovaj alat funkcioniše sa visokim privilegijama na sistemima Linux i Windows, on se pretvara u kritičnu tačku ulaza za neovlaštene operacije.
Zlonamjerni akteri mogu ubaciti zlonamjerni korisni teret kroz lažne putanje do datoteka, čime se na kraju omogućava izvršavanje proizvoljnog kôda sa administratorskim privilegijama, bez potrebe za učešćem korisnika ili pristupnim podacima za provjeru prava pristupa.
Posljedice ove ranjivosti u Dell alatu za ažuriranje prevazilaze trenutno iskorištavanje, jer se propust nalazi u alatu namijenjenom upravljanju ažuriranjima upravljačkog i ostalog softvera u poslovnim okruženjima. Ovim se stvara potencijalni vektor za bočno kretanje unutar mreža ukoliko su ugroženi sistemi međusobno povezani.
Iako aktivna iskorištavanja nisu zabilježena, istorijski kontekst naglašava uporne rizike povezane sa greškama u navigaciji kroz putanje, a nadležne agencije poput CISA su ih označila kao neoprostive zbog dugotrajnog prisustva u alatima kritične infrastrukture. Ozbiljnost ove ranjivosti dodatno se povećava zbog mogućnosti napada na daljinu i odsustva zahtjeva za provjeru prava pristupa.
Dodatni pravci napada i nedostaci u kontrolama pristupa
Pored osnovne greške u navigaciji kroz putanje, ranjivost u Dell alatu za ažuriranje otkriva dodatne slojeve rizika povezane sa neispravnom provjerom certifikata i nedovoljnim dozvolama za sredstva u okviru alata za instalaciju i ažuriranje softvera.
Na primjer, ranjivosti u komponenti skladištenja podataka u kontejnerima (eng. Container Storage Modules – CSM) omogućavaju zlonamjernim akterima da naprave kriptografski ispravne administratorske tokene bez odgovarajuće provjere, čime se stvara mogućnost neovlaštenog pristupa Kubernetes grupama kojima upravlja infrastruktura kompanije Dell.
Ovaj propust naglašava na koji način se ranjivost u Dell alatu za ažuriranje proteže izvan direktne manipulacije sistemom datoteka, stvarajući puteve za bočno kretanje unutar složenih informaciono-tehnoloških ekosistema u kojima nisu dovoljno strogo sprovedene provjere prava pristupa.
U ovom kontekstu se ističu i neispravne dozvole za resurse u ovlašćenom posredniku i uslugama zakupaca Dell alata za ažuriranje, što zlonamjernim akterima može dodijeliti potpunu administratorsku kontrolu nad kritičnim funkcijama. Navedeni nedostaci proizilaze iz odsustva detaljnih kontrola pristupa, čime se korisnicima sa niskim nivoom privilegija omogućava da podignu svoja prava ili manipulišu podešavanjima skladištenja bez izričite provjere prava pristupa.
Ovakva pogrešna podešavanja povećavaju rizike koje nameće ranjivost u Dell alatu za ažuriranje, jer stvaraju naknadne vektore koji zaobilaze tradicionalne bezbjednosne granice čak i kada se primarne greške ublaže.
Još jedan kritičan aspekt tiče se neispravnih dozvola za resurse unutar osnovnog kontrolnog sistema Dell alata za ažuriranje, gdje zlonamjerni akteri sa niskim nivoom privilegija mogu iskoristiti pogrešno podešene politike pristupa kako bi stekli administratorski pristup na Kubernetes grupama. Ovaj propust pokazuje da ranjivost u Dell alatu za ažuriranje nije izolovan događaj, već dio šireg obrasca nedovoljne provjere i kontrola dozvola u alatima za infrastrukturu kompanije Dell.
Iako ovi dodatni problemi mogu zahtijevati lokalno učešće ili određena sistemska podešavanja, njihovo prisustvo povećava sistemsku izloženost organizacija koje se oslanjaju na alat Dell za ažuriranje radi upravljanja ažuriranjima upravljačkog softvera u mješovitim okruženjima.
Izloženost infrastrukture i rizici
Prisustvo ranjivosti u Dell alatu za ažuriranje, koji funkcioniše kao alat komandne linije sa visokim privilegijama, povećava rizike za okruženja koja se oslanjaju na servere PowerEdge. Naime, ovaj propust bi mogao omogućiti neovlašten pristup sistemima zaduženim za upravljanje kritičnim ažuriranjima upravljačkog i ostalog softvera. Obim primjene Dell alata za ažuriranje na platformama Linux i Windows dodatno otežava napore za smanjenje rizika, s obzirom na njegovu ključnu ulogu u održavanju operativnog kontinuiteta poslovne infrastrukture.
Istorijski primjeri, poput iskorištavanja proizvoda kompanije Dell od strane zlonamjernih aktera uz državnu podršku kroz ranije ranjivosti kao što je CVE-2021-21551, naglašavaju potencijal za sistemsko ugrožavanje. Do ovakvih situacija dolazi ukoliko neažuriran Dell alat za ažuriranje i dalje opstane unutar mreža.
Međusobna povezanost pri dodjeli Dell alata za ažuriranje u sistemima dodatno povećava rizike od izloženosti. Ovo je posebno izraženo u centrima podataka, gdje se ujednačena primjena verzija često pretpostavlja, ali se rijetko stvarno provjerava.
Dok su FBI i CISA odavno istakli greške u navigaciji kroz putanje kao kritične nedostatke, ranjivost u Dell alatu za ažuriranje uvodi novi sloj složenosti usmjeravajući se na centralne alate za održavanje infrastrukture. Ovakav razvoj događaja prati šire trendove u kojima se ranjivosti u uslužnim programima za primjenu, umjesto u aplikacijama na krajnjim tačkama, sve češće koriste za održavanje postojanosti. Time se odražava evolucija strategija napada na poslovne informaciono-tehnološke ekosisteme.
Sistemski rizici od iskorištavanja
Iskorištavanje ranjivosti u Dell alatu za ažuriranje moglo bi dovesti do niza povezanih propusta unutar poslovnih okruženja, budući da ugroženi sistemi mogu poslužiti kao polazne tačke za bočno kretanje kroz međusobno povezane mreže.
Zlonamjerni akteri koji steknu neovlašten pristup sistemu datoteka putem ove ranjivosti mogli bi izvući osjetljive podatke ili primijeniti zlonamjerne korisne terete koji opstaju nakon početnog ugrožavanja. Na taj način se iskorištavaju nedostaci u segmentaciji mreže i protokolima za nadzor.
Posljedice ranjivosti u Dell alatu za ažuriranje nadmašuju trenutno preuzimanje kontrole nad sistemom, jer se potencijalno narušava integritet cijelih ekosistema infrastrukture. Time se zlonamjernim akterima daje mogućnost da upravljaju datotekama podešavanja ili ubace zlonamjerne binarne datoteke u skladišta za ažuriranje.
Događaji iz prošlosti naglašavaju ozbiljnost ovakvih rizika. Grupe uz državnu podršku prethodno su iskorištavale slične propuste u proizvodima kompanije Dell kako bi se prodrle u kritične sisteme, što je navedeno u obavještajnim izvještajima koji povezuju prošle napade sa kampanjama naprednih trajnih prijetnji (eng. Advanced persistent threat – APT).
Iako aktivno iskorištavanje ove određene ranjivosti nije potvrđeno, dugogodišnja upozorenja agencija FBI i CISA o nedostacima u navigaciji kroz putanje ukazuju na ponavljajući obrazac sistemskog zanemarivanja u obezbjeđivanju alata za primjenu. Odsustvo čvrstih strategija za ublažavanje rizika bez primjene ispravki dodatno povećava izloženost. Na taj način se organizacije koje se oslanjaju na neažuriranu verziju Dell alata za ažuriranje suočavaju sa pojačanim rizicima, kako od oportunističkih, tako i od usmjerenih protivnika.
ZAKLJUČAK
Ranjivost u Dell alatu za ažuriranje naglašava uporni izazov u alatima za upravljanje poslovnom infrastrukturom, gdje mehanizmi za primjenu sa visokim privilegijama ostaju podložni temeljnim propustima uprkos ponovljenim upozorenjima regulatornih agencija poput CISA i FBI.
Iskustva iz prošlosti otkrivaju da se nedostaci u navigaciji kroz putanje, koji su se prema standardima iz 2007. godine smatrali neoprostivim, i dalje pojavljuju u kritičnim sistemima. Ovakva pojava odražava prostor između teorijskih okvira bezbjednosti i njihove praktične primjene. Mogućnost za iskorištavanje ove ranjivosti proteže se izvan trenutnih tehničkih rizika, jer se sistemske ranjivosti ugrađuju u same alate osmišljene da čuvaju integritet infrastrukture.
Istovremeno prisustvo više propusta visoke ozbiljnosti unutar Dell alata za ažuriranje ističe širi trend. Naime, kako alati za primjenu postaju složeniji, njihove površine napada se šire bez srazmjernih poboljšanja u kontrolama pristupa ili mehanizmima za provjeru. Ovakav razvoj događaja posebno je zabrinjavajući s obzirom na ulogu Dell alata za ažuriranje u okruženjima Linux i Windows, gdje bi jedna pogrešno podešena putanja mogla dovesti do lančano rasprostranjenog ugrožavanja.
Odsustvo zaobilaznih rješenja ili mjera za ublažavanje ovih propusta dodatno naglašava hitnost ažuriranja. Ipak, organizaciona sporost u primjeni ispravki ostaje ponavljajuća tema u neuspjesima poslovne sajber bezbjednosti.
Ranjivost u Dell alatu za ažuriranje prepliće se sa širim geopolitičkim rizicima, budući da su zlonamjerni akteri uz državnu podršku istorijski ciljali slične infrastrukturne nedostatke u proizvodima kompanije Dell. Iako aktivno iskorištavanje ranjivosti CVE-2026-86360 do danas nije potvrđeno, primjeri iz prošlosti grupa poput Lazarus i UNC6201, koje su iskorištavale ranije ranjivosti, otvaraju pitanje da li će ovi propusti postati novi vektori za održive sajber operacije.
Uzajamno djelovanje tehničkih ranjivosti i geopolitičkih prijetnji naglašava rastuću napetost u savremenoj poslovnoj bezbjednosti. Time se nameće pitanje na koji način uskladiti brzu primjenu alata sa strogom provjerom protiv poznatih i novonastalih metodologija napada.
PREPORUKE
Ranjivost Dell alata za ažuriranje nije samo ozbiljna već su je i ranije često iskorištavali zlonamjerni akteri, što dodatno naglašava hitnost preduzimanja mjera za ublažavanje rizika. Sljedeće preporuke mogu doprinijeti jačanju bezbjednosti i smanjenju izloženosti:
- Odmah izvršiti nadogradnju na izdanje 2.3.0.0 Dell alata za ažuriranje ili novije izdanje. Sva ranija izdanja pogođena su višestrukim ozbiljnim propustima, uključujući rizike od daljinskog izvršavanja programskog kôda i sticanja viših ovlaštenja. Odlaganje nadogradnje povećava izloženost pokušajima iskorištavanja ranjivosti.
- Uspostaviti strogu podjelu mreže na odvojene cjeline za sisteme na kojima se koristi Dell alat za ažuriranje. Pristupne tačke Dell alata za ažuriranje ograničiti isključivo na ovlašćeno osoblje informacionih tehnologija, čime se smanjuje vjerovatnoća da zlonamjerni akteri bez prethodne provjere identiteta iskoriste ranjivosti koje omogućavaju prolazak kroz putanje datoteka putem mreže.
- Redovno sprovoditi provjere ranjivosti i ispitivanja otpornosti na prodor u infrastrukturi baziranoj na tehnologiji kompanije Dell radi otkrivanja sistema bez instaliranih ispravki ili pogrešno podešenih postavki koje bi se mogle iskoristiti putem ranjivosti Dell alata za ažuriranje. Djelujući prije nego što se problem pojavi omogućava određivanje prioriteta pri otklanjanju propusta.
- Uvesti provjeru identiteta u više koraka (MFA) za svaki administratorski pristup Dell alatu za ažuriranje i povezanim alatima. Time se dodaje važan sloj zaštite od pokušaja neovlaštenog pristupa, čak i kada se iskoriste ranjivosti poput CVE-2026-86360.
- Nadzirati zapise o radu sistema radi otkrivanja neuobičajenih aktivnosti ili neuspješnih pokušaja prijave na sistemima koji koriste Dell alat za ažuriranje. Rano otkrivanje obrazaca iskorištavanja može spriječiti zlonamjerne aktere da steknu viša ovlaštenja ili postave zlonamjerne korisne terete.
- Redovno mijenjati administratorske pristupne podatke i pristupne tokene, naročito za module za skladištenje podataka u kontejnerima (CSM) i pristupna okruženja Dell alata za ažuriranje, kako bi se umanjile posljedice mogućeg ugrožavanja pristupnih podataka usljed ranjivosti poput CVE-2026-86361.
- Što prije primijeniti bezbjednosne ispravke za module Dell Container Storage Modules (CSM), naročito one koje otklanjaju ozbiljne propuste poput CVE-2026-63688 i CVE-2026-6727, koji bi mogli omogućiti zaobilaženje kontrola pristupa sistema Kubernetes ili neovlašteno mijenjanje administratorskih pristupnih tokena.
- Preispitati i dosljedno sprovoditi pravila kontrole pristupa zasnovane na ulogama (eng. role-based access control – RBAC) za Dell alate za ažuriranje i skladištenje podataka u kontejnerima (CSM) kako bi se osiguralo da korisnici imaju samo ovlaštenja neophodna za obavljanje svojih zadataka, čime se smanjuje rizik od iskorištavanja propusta za sticanje viših ovlaštenja.
- Odvojiti postupke postavljanja Dell alata za ažuriranje od ključne infrastrukture gdje god je to moguće, na primjer razdvajanjem sistema za upravljanje nadogradnjama od proizvodnih okruženja, kako bi se ograničile moguće posljedice bezbjednosnih ugrožavanja.
- Koristiti automatizovane alate za primjenu bezbjednosnih ispravki kako bi se osiguralo njihovo pravovremeno postavljanje na sve pogođene sisteme kompanije Dell, naročito u velikim okruženjima sa brojnim serverima PowerEdge na kojima se koriste zastarjela izdanja Dell alata za ažuriranje.
- Sprovesti obuku timova informacionih tehnologija o rizicima povezanim sa ranjivošću Dell alata za ažuriranje, naglašavajući značaj njenog hitnog otklanjanja i izbjegavanja ručnih zaobilaznih postupaka koji mogu ostaviti sisteme izloženim napadima.
- Postaviti sisteme za otkrivanje upada (eng. intrusion detection systems – IDS) radi prepoznavanja obrazaca mrežnog saobraćaja koji ukazuju na pokušaje iskorištavanja ranjivosti, kao što su neuobičajen pristup datotekama ili ponašanje povezano sa izvršavanjem programskog kôda u okviru ranjivosti CVE-2026-86360.
- Izvršiti bezbjednosnu provjeru povezivanja alata trećih strana sa Dell alatima za ažuriranje i skladištenjem podataka u kontejnerima (CSM), uz osiguravanje da takva povezivanja ne uvode dodatne mogućnosti za napade koje bi bilo moguće iskoristiti putem ranjivosti Dell alata za ažuriranje ili povezanih propusta.
- Održavati ažurne planove odgovora na sajber prijetnje, prilagođene slučajevima iskorištavanja ranjivosti Dell alata za ažuriranje, uključujući postupke za ograničavanje širenja napada, uklanjanje prijetnji i oporavak nakon bezbjednosnog ugrožavanja.
Otklanjanje ranjivosti Dell alata za ažuriranje zahtijeva višestruk pristup koji objedinjuje hitnu primjenu bezbjednosnih ispravki i dugoročno održavanje visokog nivoa bezbjednosti. Organizacije moraju dati prvenstvo nadogradnji pogođenih sistema, uz istovremeno uspostavljanje višeslojnih mjera zaštite radi ublažavanja rizika od aktivnih načina iskorištavanja ranjivosti i mogućih budućih prijetnji usmjerenih na slične propuste.