Sigurnosni istraživači kompanije Intezer su otkrili zlonamjerni softver nazvan SysJoker koji napada Windows, macOS i Linux sisteme sa sposobnošću izbjegavanja otkrivanja na sva tri operativna sistema. Sigurnosni istraživači su ga primijetili u decembru 2021....
Tajvanski proizvođač NAS uređaja, QNAP je izdao upozorenje korisnicima da osiguraju svoje uređaje koji su povezani na Internet zbog trenutne kampanje ransomware i brute-force napada. Kompanija upozorava i savjetuje korisnike da provjeri izloženost svojih...
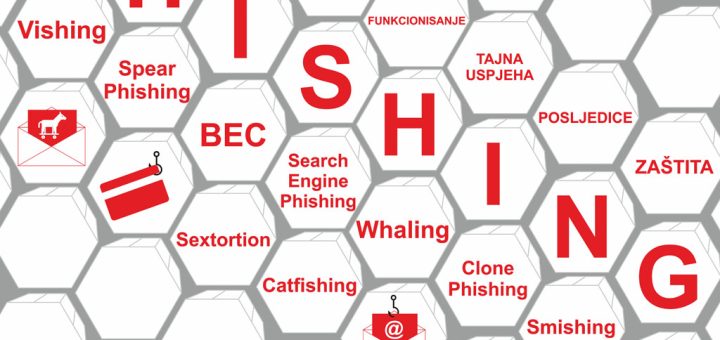
Phishing – pecanje ili mrežna krađa identiteta je vrsta napada kojim se pokušavaju prikupljati informacije uz korištenje tehnika obmanjivanja. Sama riječ je neologizam od riječi ribolov (eng. Fishing), odnosno misli se na analogiju gdje...
Velika većina poslovnih organizacija se prvenstveno fokusira na stvaranje dobrog poslovnog okruženja kroz proizvodnju, prodaju i usluge, pa često sajber bezbjednost bude zanemarena. Sa povećanjem digitalizacije u uvođenje novih tehnologija, dolazi do povećanja rizika...
Koliko god bilo jednostavno i primamljivo čuvanje lozinki u Internet pregledaču, pokazalo se da je to loša ideja. Sigurnosna kompanija AhnLab je otkrilazlonamjerni softver pod nazivom Redline krade sačuvane lozinke u Internet pregledaču i...
Prošle sedmice, otkrivena je ranjivost CVE-2021-44228 nazvana Log4j ili Log4Shell koja omogućava napadaču daljinski izvršavanje proizvoljnog kôda i preuzimanje potpune kontrole nad ranjivim uređajima. Riječ je konkretno o Apache Log4j biblioteci za evidentiranje otvorenog...
Proizvodi kineskog proizvođača video nadzorne opreme Hikvision nalaze se pod napadom botnet mreže pod nazivom Moobot koja varijanta ugašene Mirai botnet mreže. Pogođeni proizvodi su IP kamere i NVR snimači sa datumom proizvodnje od...
Iako je Mirai mreža ugašena, dostupnost njenog kôda omogućava pojavu novih botnet mreža. Tako napadač poznat pod imenom Manga, Dark Mirai i Dark.IoT zloupotreblljava neažurirane TP-Link rutere dodavajući ih u svoju mrežu. Radi se...
Proizvođač network-attached storage (NAS) uređaj kompanija QNAP je izdala upozorenje za korisnike povodom novog crypto-mining zlonamjernog softvera. Kompanija nije objavila nikakve detalje o ovoj vrsti napada na njihove uređaje, ali savjetuje korisnike da odmah...
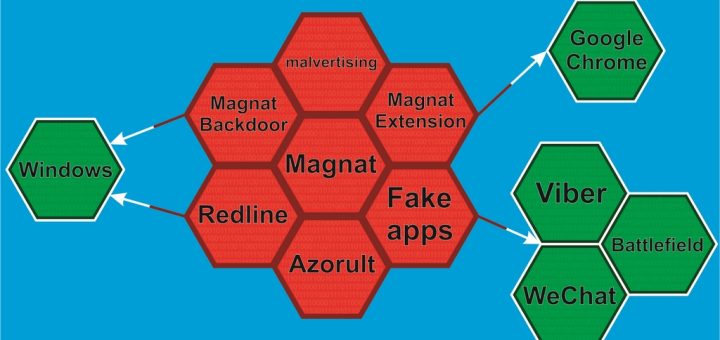
Sigurnosni istraživači Cisco Talos su otkrili kampanju širenja zlonamjernog softvera korištenjem reklamnog sadržaja. Korisnici na Internetu vjerovatno tražeći regularan softver, budu preko reklamnog sadržaja upućeni na zlonamjerni sadržaj. Neke od popularnih aplikacija koje zloupotrebljavaju...
Koristimo tehnologije poput kolačića za pohranu i/ili pristup informacijama o uređaju. Ovo radimo kako bismo poboljšali iskustvo pregledavanja i prikazali (ne) personalizirane oglase. Pristanak na ove tehnologije omogućit će nam obradu podataka kao što su ponašanje pri pregledavanju ili jedinstveni ID-ovi na ovoj stranici. Nepristanak ili povlačenje pristanka može negativno uticati na određene karakteristike i funkcije.
Funkcionalni
Always active
Tehničko skladištenje ili pristup je striktno neophodan za legitimnu svrhu omogućavanja korišćenja određene usluge koju izričito zahteva pretplatnik ili korisnik, ili u jedinu svrhu obavljanja prenosa komunikacije preko elektronske komunikacijske mreže.
Preferences
The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
Statistika
Tehničko skladište ili pristup koji se koristi isključivo u statističke svrhe.The technical storage or access that is used exclusively for anonymous statistical purposes. Without a subpoena, voluntary compliance on the part of your Internet Service Provider, or additional records from a third party, information stored or retrieved for this purpose alone cannot usually be used to identify you.
Marketing
Tehnička pohrana ili pristup su potrebni za kreiranje korisničkih profila za slanje reklama ili za praćenje korisnika na web stranici ili na nekoliko web stranica u slične marketinške svrhe.