Vanredno Exchange Server ažuriranje za ranjivost CVE-2026-96940
Kompanija Microsoft objavila je 2. oktobra 2026. godine vanredno bezbjednosno ažuriranje za Exchange Server, usmjereno na kritičnu ranjivost koja omogućava podizanje nivoa privilegija (CVE-2026-96940) sa CVSS ocjenom 8.8, a koja zlonamjernim akterima sa važećim pristupnim podacima dozvoljava pristup poštanskim sandučićima drugih korisnika bez interakcije korisnika.
Vanredno Exchange Server ažuriranje za ranjivost CVE-2026-96940; Source: Nano Banana 2
EXCHANGE SERVER RANJIVOST
Evolucija bezbjednosnih protokola sistema Exchange Server već dugo prati promjenjivu dinamiku prijetnji u korporativnom okruženju, gdje svaka nadogradnja djeluje kao zakrpa na odbrambenim zidinama protiv sve naprednijih bezbjednosnih napada.
Ovaj najnoviji bezbjednosni paket V2 za Exchange Server usmjeren je na kritičnu ranjivost u mehanizmima kontrole pristupa, odnosno na neispravno podešenu kontrolu koja omogućava autentifikovanim korisnicima da zaobiđu predviđene barijere i dublje uđu u organizaciona skladišta podataka.
Poznati problemi, poput grešaka u datotekama kalendara i zastoja u sistemu ContentEngine, ukazuju na osjetljivu ravnotežu između hitne primjene ispravki i održavanja operativnog kontinuiteta, pri čemu razlika između lokalno instaliranih i sistema kojima se upravlja u oblaku ističe različite pristupe u strategijama ublažavanja ranjivosti.
Dok kompanija Microsoft povećava učestalost ažuriranja za ovu platformu, neriješeni tehnički dug iz prethodnih izdanja nastavlja da opterećuje administratore kojima je povjereno usaglašavanje hitnih ispravki sa dugoročnom otpornošću infrastrukture.
Putanje iskorištavanja
Ranjivost označena kao CVE-2026-96940 iskorištava propust u mehanizmima provjere identiteta unutar sistema Exchange Server, omogućavajući zlonamjernim akterima da zaobiđu predviđene kontrole pristupa. Korištenjem autentifikovanih sesija, zlonamjerni akteri mogu povećati privilegije bez potrebe za dodatnim podacima za prijavu ili svjesnom radnjom korisnika, stvarajući vektor iskorištavanja koji podriva temeljni model povjerenja lokalnih sistema za elektronsku poštu.
Ova ranjivost ukazuje na to kako nedovoljna provjera dozvola tokom mrežnih operacija omogućava neovlašteno prelaženje granica poštanskog sandučića, izlažući osjetljive podatke širom organizacionih domena. Posljedice po Exchange Server sežu dalje od neposrednih rizika po pristup, jer takvi propusti narušavaju povjerenje u bezbjednosne okvire zasnovane na ulogama i otežavaju forenzičku analizu incidenata.
Ovakve sistemske ranjivosti u protokolima za odobravanje pristupa dodatno pojačavaju rizik od bočnog kretanja unutar hibridnih okruženja, gdje bi pogrešno konfigurisane dozvole mogle proširiti pristup na međusobno povezane usluge. Zlonamjerni akteri koji iskorištavaju ovaj propust mogli bi ne samo da preuzmu elektronsku poštu, već i da manipulišu metapodacima ili ubace zlonamjerni sadržaj u zajednička poštanska sandučeta, čime se otežava odgovor na incidente.
Odsustvo potrebe za svjesnom radnjom korisnika dodatno izdvaja ovu ranjivost od drugih koje zavise od društvenog inženjeringa, čineći je trajnom prijetnjom u automatizovanim sistemima koji se oslanjaju na Exchange Server za kritične komunikacije.
Taj nedostatak naglašava izazove održavanja preciznih kontrola pristupa u rasprostranjenim arhitekturama, gdje zastarjele komponente i moderne nadogradnje mogu uvesti neusaglašene modele dozvola. Organizacije koje koriste Exchange Server sada moraju ponovo procijeniti svoje povjerenje u slojeve provjere identiteta koji ne uspijevaju da primijene strogo razdvajanje korisničkih uloga, čime potencijalno ostavljaju čitave mreže ranjivim na kaskadne bezbjednosne napade.
Mala složenost iskorištavanja ove ranjivosti znači da bi automatizovani alati mogli da je iskoriste u velikom obimu, što povećava hitnost ponovne sistemske procjene politika pristupa u svim implementacijama sistema Exchange Server.
Pogođene verzije i opcije podrške
Ova ranjivost pogađa određene verzije sistema Exchange Server, uključujući Exchange Server SE RTM i nekoliko kumulativnih ažuriranja za sisteme Exchange 2016 i 2019. Na primjer, sistem Exchange Server 2019 CU15 zahtijeva ažuriranje KB5129956 kako bi se otklonila ova ranjivost, dok je za Exchange Server 2016 CU23 neophodno ažuriranje KB5129958.
Ova ažuriranja dostupna su isključivo putem programa Microsoft Extended Security Update (ESU) za organizacije koje koriste lokalne verzije nakon isteka njihovog standardnog životnog ciklusa podrške. Pokrivenost programom ESU traje do oktobra 2026. godine, nakon čega dalje ispravke neće biti dostupne osim ako se ne izvrši migracija na pretplatničku verziju sistema Exchange Server.
Organizacije koje koriste nepodržane verzije sistema Exchange Server, poput onih za Exchange 2016 ili 2019 bez aktivnog prava na ESU, sve su više izložene riziku od iskorištavanja. Nedostatak stalne podrške za ove zastarjele sisteme naglašava hitnost prelaska na podržani model, jer bi produženo oslanjanje na zastarjelu infrastrukturu moglo dodatno povećati stepen izloženosti.
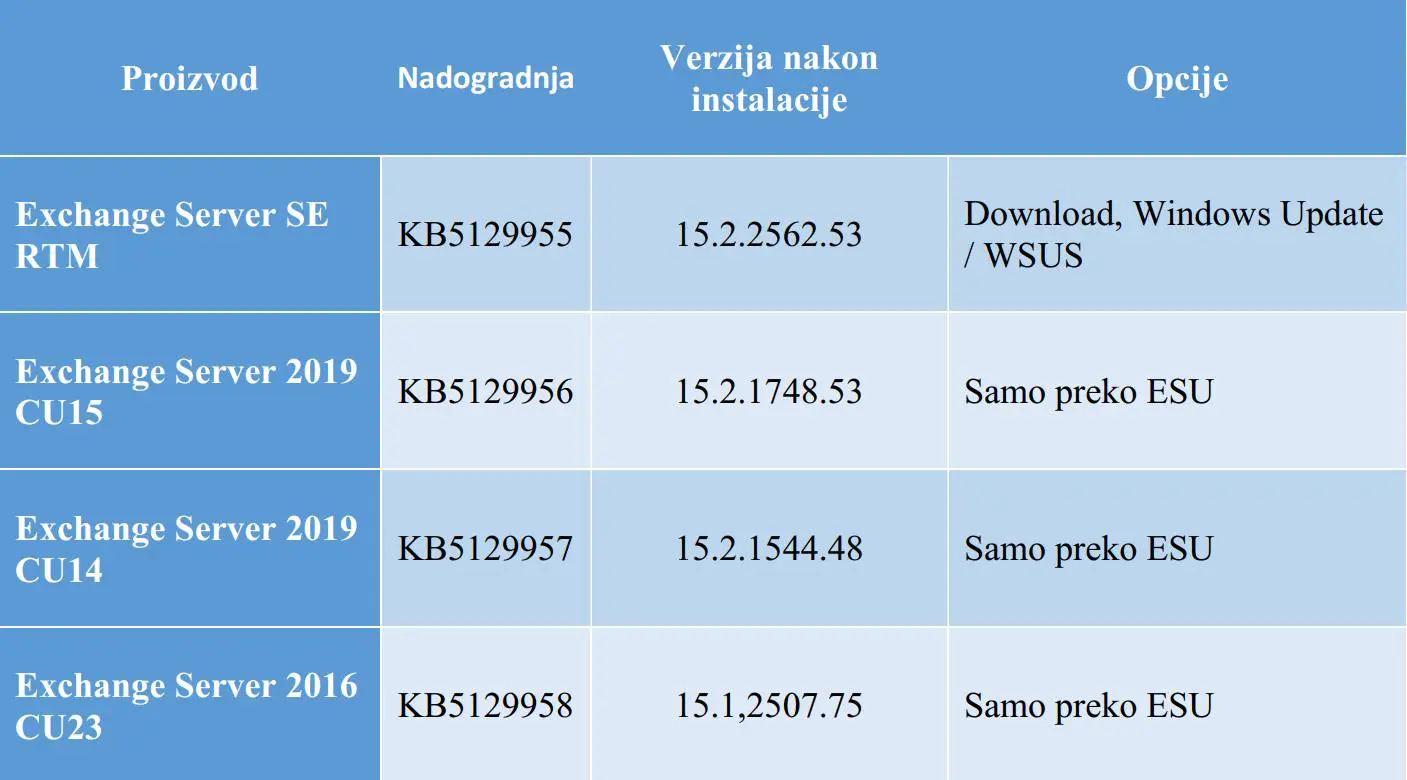
Nadogradnje i ciljne verzije; Desing: Saša Đurić
Uz to, hibridna okruženja koja zavise od lokalnih komponenti sistema Exchange Server moraju osigurati da svi relevantni serveri, uključujući i one na kojima se nalaze alati za upravljanje, prime kompatibilna ažuriranja kako bi se održao funkcionalni kontinuitet i bezbjednosna usklađenost sa uslugama u oblaku.
Navedene verzije pogođenih proizvoda ističu sistemske izazove u upravljanju različitim implementacijama sistema Exchange. Dok su korisnici usluge Exchange Online zaštićeni od direktnog iskorištavanja zahvaljujući ispravkama na strani usluge u oblaku, hibridne organizacije suočavaju se sa dvostrukom odgovornošću: ažuriranjem lokalnih sistema uz istovremeno osiguravanje kompatibilnosti sa funkcijama platforme Microsoft 365.
Ova složenost je dodatno izražena kod subjekata koji koriste starija kumulativna ažuriranja kojima nedostaju neophodni bezbjednosni slojevi, što zahtijeva detaljno planiranje kako bi se izbjegli prekidi tokom primjene ispravki. Međuzavisnost ažuriranja specifičnih za određenu verziju i širih okvira podrške zahtijeva strateško određivanje prioriteta u raspodjeli resursa i vremenskih rokova.
Mehanizmi vanredne distribucije i modeli kumulativnih ažuriranja
Objavljivanje bezbjednosnih ažuriranja V2 za Microsoft Exchange Server pratilo je model vanredne distribucije, odstupajući od standardnih mjesečnih rasporeda ažuriranja Patch Tuesday. Ovaj pristup omogućio je brzu primjenu radi rješavanja kritične ranjivosti koja omogućava podizanje privilegija, bez čekanja na šire provjere kompatibilnosti na nivou cijelog sistema, čime je naglašena hitnost ublažavanja rizika povezanih sa ranjivošću CVE-2026-96940.
Administratori su dužni da primijene određena KB ažuriranja, od KB5129955 do KB5129958, od kojih je svako prilagođeno određenim verzijama sistema Exchange Server i nivoima kumulativnih ažuriranja, čime se osigurava precizno usaglašavanje trenutnog stanja servera sa zahtjevima za primjenu ispravki. Za razliku od uobičajenih bezbjednosnih ažuriranja, ovo izdanje u početku nije uključivalo zvanično saopštenje na javnim kanalima kompanije Microsoft, što je stvorilo privremenu zbunjenost kod pojedinih IT timova prije nego što je dokumentacija završena.
Kumulativna priroda ovih ažuriranja pojednostavila je primjenu za organizacije koje koriste podržane verzije sistema Exchange Server, jer instalacija najnovijeg servisnog ili kumulativnog ažuriranja automatski obuhvata sve prethodne ispravke.
Ovakav model, međutim, zahtijeva pažljivu provjeru nakon instalacije, pri čemu se administratorima savjetuje da provjere brojeve nadogradnje i ponovo pokrenu skripte za provjeru ispravnosti rada kako bi potvrdili uspješnu primjenu. Kod hibridnih okruženja koja se oslanjaju na slojeve za zajednička ili delegirana poštanska sandučeta, provjere kompatibilnosti postale su ključne kako bi se izbjegli prekidi u dostupnosti usluge tokom procesa ažuriranja.
Odsustvo direktnih radnji na strani klijenta za korisnike usluge Exchange Online u oštroj je suprotnosti sa ručnim koracima potrebnim za lokalne primjene, naglašavajući različite odgovornosti u održavanju između infrastrukture u oblaku i tradicionalnih sistema Exchange Server.
Poznati problemi u primjeni ažuriranja
Organizacije koje koriste sistem Exchange Server mogu naići na greške HTTP 500 prilikom pristupa objavljenim datotekama kalendara (.ics) kroz određene aplikacije, što remeti tok rada korisnika koji se oslanjaju na spoljne alate za zakazivanje. Ovaj problem nastaje uslijed nepotpune obrade podataka kalendara tokom procesa ažuriranja i, prema trenutnoj dokumentaciji, ostaje neriješen, što zahtijeva ručnu provjeru nakon primjene ispravke kako bi se osigurao kontinuitet usluge.
Navedeni problem je izolovan na određena podešavanja koja uključuju tokove rada za objavljivanje kalendara, ali ukazuje na potrebu za temeljnim testiranjem u okruženjima gdje uključivanje sistema trećih strana zavisi od API okruženja kalendara sistema Exchange Server.
Dodatno, zastoj u radu komponente ContentEngine unutar sistema Exchange Server proizilazi iz nedostatka datoteka sa pravilima Korean WordBreaker za korejski jezik, što ometa pravilno indeksiranje višejezičnog sadržaja. Ovaj nedostatak utiče na funkcionalnost pretrage poštanskih sandučića i izdvajanje metapodataka za elektronske poruke koje sadrže nelatinična pisma, što potencijalno može odgoditi provjere usklađenosti ili upite korisnika koji zavise od precizne obrade karakteristične za određeni jezik.
Iako kompanija Microsoft priznaje ovaj problem u napomenama uz izdanje, nije ponuđeno nikakvo trenutno zaobilazno rješenje, osim osiguravanja da su sve potrebne komponente instalirane prije primjene ažuriranja na okruženja sistema Exchange Server.
Ovi izazovi se dodatno odražavaju na hibridne primjene koje se oslanjaju na funkcije provjere zauzetosti, a koje se suočavaju sa povremenim problemima uslijed neusklađenosti između hibridnih konfiguracija zasnovanih isključivo na servisu Graph i zastarjelih sistema. Takvi poremećaji se ispoljavaju kao nedosljedni podaci o dostupnosti za delegirana ili zajednička poštanska sandučeta, što komplikuje planiranje resursa u organizacijama sa miješanom infrastrukturom u oblaku i na lokalnom nivou.
Uzrok ovog problema čini se povezan sa nepotpunom sinhronizacijom metapodataka poštanskog sandučića tokom ciklusa ažuriranja, što zahtijeva dodatne korake provjere pored standardnih provjera ispravnosti rada sistema Exchange Server kako bi se potvrdila funkcionalna potpunost nakon primjene.
Hibridna okruženja nakon primjene ažuriranja
Ažuriranje hibridnih funkcionalnosti sistema Exchange Server nakon ispravke V2 otklanja određene izazove operativne usklađenosti koji su se pojavili u ranijim fazama primjene. U hibridnim okruženjima zasnovanim isključivo na servisu Graph, interne ispravke usluga sada osiguravaju dosljednu sinhronizaciju između lokalnih usluga imenika i onih u oblaku, čime se eliminišu prethodni prekidi u prosljeđivanju metapodataka poštanskog sandučića.
Ova prilagođavanja sprječavaju neusklađenost u preslikavanju korisničkih atributa, koja je ranije uzrokovala nedosljednosti u dostupnosti delegiranih poštanskih sandučeta na različitim izdanjima sistema Exchange Server.
Poruke iz zajedničkog sandučeta, koje predstavljaju ključnu komponentu hibridnih tokova rada, prilagođene su kako bi se obezbijedilo pravilno usmjeravanje kroz ažurirane servisne slojeve. Takvo poboljšanje osigurava da se dozvole i kontrole pristupa za zajednička poštanska sandučeta dosljedno primjenjuju bez potrebe za ponovnim ručnim podešavanjem nakon instalacije ispravke.
Uz to, dostupnost delegiranih poštanskih sandučeta u hibridnim postavkama sada prati ažuriranja u stvarnom vremenu iz lokalnih usluga imenika i onih u oblaku, čime se smanjuje kašnjenje u razmjeni podataka o zauzetosti. Navedene promjene pokazuju način na koji se arhitektura sistema Exchange Server prilagođava modelima kumulativnih ažuriranja, uz očuvanje operativnog kontinuiteta u složenim scenarijima primjene.
ZAKLJUČAK
Problem brzog otkrivanja ranjivosti, modela kumulativnih ažuriranja i stvarnosti hibridnih okruženja naglašava sistemske izazove tipične za ekosistem sistema Exchange Server. Iako vanredno izdavanje ispravke kompanije Microsoft za propust CVE-2026-96940 pokazuje davanje prioriteta neposrednim bezbjednosnim rizicima, oslanjanje na određene KB identifikatore ističe osjetljivost usklađivanja zaštite u oblaku sa zastarjelom infrastrukturom.
Takva dvostrukost – između brze reakcije na podizanje privilegija autentifikovanih korisnika i tehničkog duga akumuliranog kroz neriješene greške u datotekama kalendara ili zastoje u radu komponente ContentEngine – otkriva stalnu borbu za uspostavljanje ravnoteže između operativnog kontinuiteta i preventivnih mehanizama odbrane u okruženjima sistema Exchange Server.
Razlika između automatskih zaštitnih mjera usluge Exchange Online i obaveza za lokalna okruženja dodatno produbljuje razlike u praksama održavanja, posebno kod organizacija koje uporno koriste nepodržane verzije, poput onih iz 2016. ili 2019. godine, bez prava na ESU.
Ovakvi scenariji zahtijevaju preispitivanje dugoročne održivosti hibridnih postavki, gdje razdvojeni rasporedi primjene ispravki i koraci ručne provjere prijete da naruše i bezbjednost i pouzdanost usluge. Nedostatak jasne dokumentacije tokom početnog uvođenja ažuriranja KB5129955 dodatno naglašava šire izazove u efikasnom prenošenju informacija administratorima koji upravljaju sistemom Exchange Server u različitim konfiguracijama.
Povezanost okvira kumulativnih ažuriranja i lokalnog tehničkog duga – oličena u neriješenoj funkcionalnosti provjere zauzetosti ili problemima sa indeksiranjem korejskog jezika – otkriva dublje neslaganje. Naime, postoji očekivanje da bezbjednosne ispravke istovremeno otklone kako kritične propuste, tako i sporedne operativne nedostatke.
Takav pritisak komplikuje postupke provjere nakon primjene ispravke, pri čemu administratori moraju da usaglase neposredno ublažavanje rizika sa mogućnošću vezanih prekida u okruženjima sistema Exchange Server. Dok kompanija Microsoft nastavlja sa sprovođenjem ažuriranja V2, ostaje otvoreno pitanje da li će ovi napori otkloniti propuste bez dodatnog produbljivanja postojećih složenosti u sistemu koji je već preopterećen zahtjevima hibridnog održavanja.
PREPORUKE
Organizacije koje upravljaju Exchange Serverom u lokalnom okruženju moraju dati prioritet primjeni najnovijih V2 bezbjednosnih ažuriranja. Ova ažuriranja su neophodna za ublažavanje rizika povezanih s pristupom poštanskim sandučićima i osiguravanje poštovanja regulatornih zahtjeva. Sljedeće preporuke mogu pomoći u jačanju bezbjednosti i smanjenju izloženosti:
- Respektivno instalirati najnovije Exchange Server V2 ažuriranje kako bi se riješile ranjivosti za podizanje prava pristupa. Odgađanje instalacije povećava rizik od iskorištavanja od strane zlonamjernih aktera koji bi mogli pristupiti korisničkim poštanskim sandučićima unutar iste organizacije, što je potvrđeno u Microsoft CVRF
- Redovno pokretati skriptu za provjeru Exchange Server zdravlja kako bi se identifikovali serveri kojima nedostaju kumulativna ažuriranja (eng. cumulative updates – CU), bezbjednosna ažuriranja (eng. security updates – SU) ili ručne radnje potrebne nakon instalacije. Ovaj alat pomaže administratorima da daju prioritet kritičnim ispravkama i izbjegnu propuste u zaštiti.
- Nakon primjene ažuriranja, potvrditi da se verzija nadogradnje servera podudara sa očekivanom verzijom. Koristiti komande kao što je Get-Command Exsetup.exe | ForEach-Object {$_.FileVersionInfo} kako bi se potvrdila uspješna instalacija i izbjegla nepotpuna ili neuspješna ažuriranja.
- Osigurati da serveri rade na podržanim kumulativnim ažuriranjima (CU) prije instalacije najnovijeg bezbjednosnog ažuriranja (SU), jer neke ispravke mogu zavisiti od prethodnih kumulativnih ažuriranja. Ovo smanjuje rizike kompatibilnosti i osigurava da se sve bezbjednosne ispravke ispravno primijene bez nedostataka.
- Ponovno pokrenuti Exchange Server nakon primjene ispravki kako bi se osiguralo pravilno pokretanje usluga. Provjeriti ima li usluga označenih kao “Onemogućeno” u rezultatima alata za provjeru zdravlja, što može ukazivati na prekinute instalacije ili greške u konfiguraciji koje zahtijevaju ručnu intervenciju.
- Biti svjestan privremenih problema kao što su HTTP 500 greške kod datoteka kalendara (.ics) i zastoji ContentEngine koji utiču na korejske verzije. Iako Microsoft planira riješiti ove probleme u budućim ispravkama, evidentirati sve uočene probleme za dijagnostiku nakon primjene.
- Organizacije koje koriste nepodržane verzije Exchange Servera (npr. 2016 ili 2019) treba da pređu na Exchange Server Subscription Edition Nastavak korištenja zastarjelih sistema narušava poštovanje regulatornih propisa i izlaže kritične podatke.
- Čak i ako se koristi Exchange Online, serveri u lokalnom okruženju u hibridnim postavkama moraju hitno primjenjivati ažuriranja. Nedostatak ažuriranja ovih komponenti može bi ostaviti neriješene ranjivosti u pristupu poštanskim sandučićima, stvarajući rizike i za interne i za vanjske prijetnje.
- Administratori koji koriste alate za upravljanje Exchange na radnim stanicama trebali bi instalirati ista V2 ažuriranja kako bi održali kompatibilnost sa promjenama na strani servera. Ovo izbjegava prekide tokom upravljačkih zadataka kao što su podešavanje ili nadzor.
- Ne poistovjećivati ovo ažuriranje s ranijim problemima kao što je CVE-2026-62911 (napad posredovanjem provjere identiteta). Svako ažuriranje zahtijeva različite strategije ublažavanja, a njihovo poistovjećivanje moglo bi dovesti do nepotpunih ili netačnih aktivnosti otklanjanja.
- Nakon primjene ažuriranja, pregledati zapise servera za greške povezane s pristupom poštanskim sandučićima, problemima sa uslugama ili neočekivanim ponašanjem. Rano otkrivanje problema kao što su zastoji ContentEngine može spriječiti operativne prekide u tokovima rada elektronske pošte.
- Provjeriti unutrašnju i vanjsku dostavu pošte, dostupnost OWA/ECP i zavisnosti hibridnog okruženja (npr. postavke samo za Graph) nakon ažuriranja. Ovo osigurava da ažuriranja slučajno ne prekinu kritične komunikacijske puteve ili korisnički pristup.
- Osigurati da su trenutne rezervne kopije funkcionalne i dokumentovane prije primjene ažuriranja. Ovo omogućava oporavak u slučaju neočekivanih problema tokom primjene ispravki, smanjujući rizike od zastoja.
- Koristiti čarobnjaka za Exchange ažuriranje kako bi se odredio ispravan niz nadogradnje od postojećih kumulativnih ažuriranja (CU) ili bezbjednosnih ažuriranja (SU) do najnovije podržane verzije. Ovo izbjegava segmentacija i osigurava da se sva bezbjednosna ispravke primijene u logičnom redoslijedu.
- Obučiti osoblje za informacione tehnologije i rukovodstvo o hitnosti primjene V2 bezbjednosnih ispravki, posebno za okruženja Exchange Servera. Jasno saopštavanje smanjuje kašnjenja u uvođenju i učvršćuje opredijeljenost organizacije za sajber bezbjednost.
Primjenom ovih koraka, organizacije mogu osigurati da Exchange Server ostane bezbjedan od novonastalih prijetnji, uz održavanje neprekidnosti rada. Preventivna primjena ispravki i usaglašavanje sa smjernicama kompanije Microsoft ključni su za smanjenje rizika povezanih sa ranjivostima poput CVE-2026-96940.